第 12 章 · 治理控制台总览
适用对象:治理管理员 · 阅读约 8 分钟 · 对应版本 治理控制台 0.6.4
- 进入治理控制台,知道谁能进、谁进不了。
- 在「概览」一页看完这套云盘的安全与合规状态,看懂每个数字。
- 在「元数据」里查一个文件的密级和保留档位,必要时手工改。
- 在「工作流」里看自动治理流程,处理等你审批的事项。
- 在「存储」里确认每个租户的数据落在哪里。
进入治理控制台
注意:治理控制台在统一登录之外另加了一道限制,只放行管理员组(admin / supcube-admins)里的账号。普通账号登录成功后仍会被拒绝访问,这不是故障。需要权限请找平台管理员把你加进组里,见第 15 章。
页面顶部右侧写着当前租户和数据的更新时间。下面一排是五个标签:概览、元数据、工作流、存储、租户设置,最右边的「刷新」重新拉取全部数据。「租户设置」单独在第 13 章讲。
概览:一页看完安全与合规状态
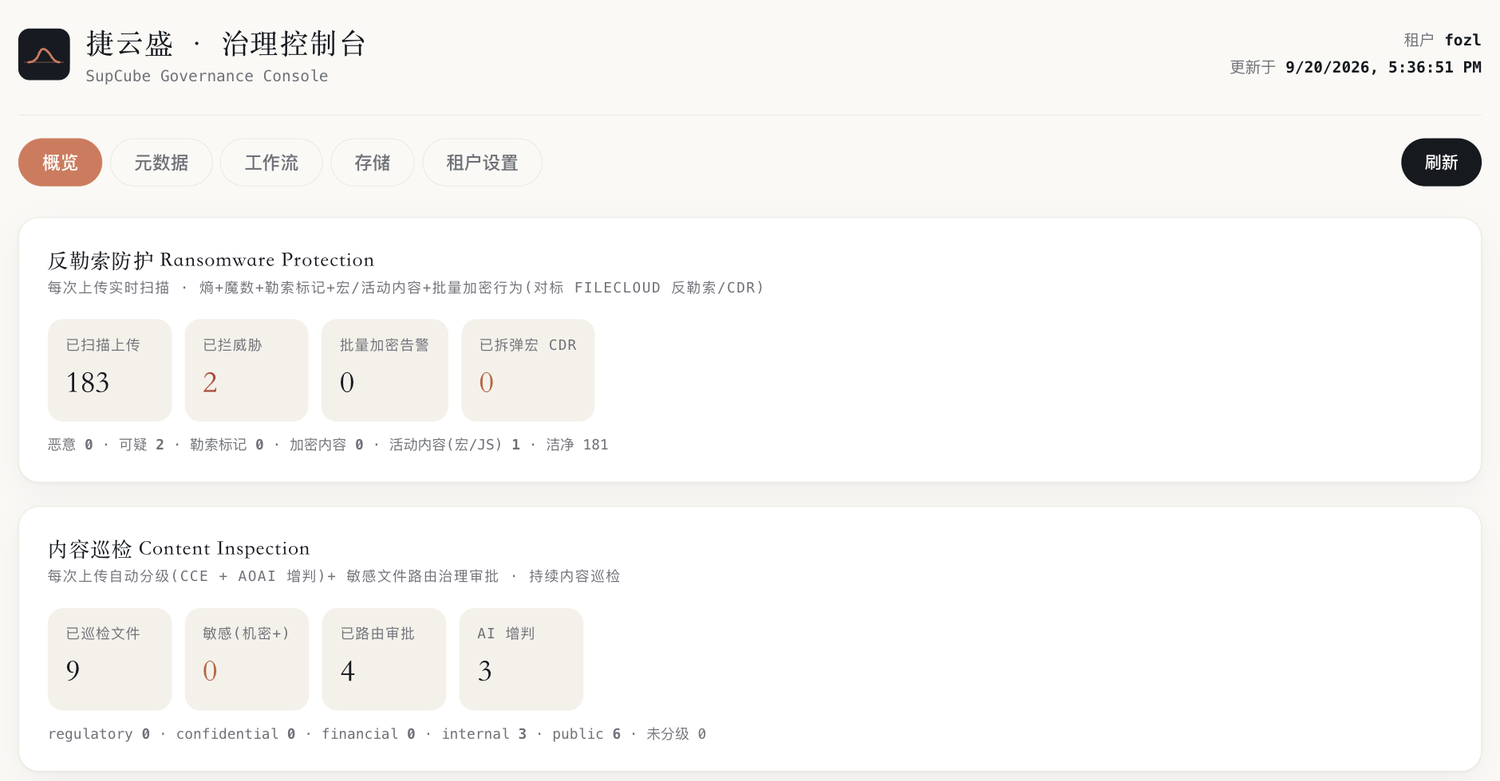
概览页上半部分:反勒索防护与内容巡检。
| 卡片 | 数字是什么意思 |
|---|---|
| 反勒索防护 Ransomware Protection | 每个上传的文件都会被实时扫描。「已扫描上传」是总数;「已拦威胁」是被判为恶意或可疑而拦下的;「批量加密告警」是发现有人短时间内大批量改写文件(勒索软件的典型行为)的次数;「已拆弹宏」是带宏的 Office 文档被去掉危险内容的次数。卡片最下面一行是分类明细。 |
| 内容巡检 Content Inspection | 每个上传的文件都会被自动定密级。「敏感(机密+)」是被定为机密及以上的文件数;「已路由审批」是因为敏感而转给管理员审批的数量;「AI 增判」是规则拿不准、交给 AI 进一步判断的数量。最下面一行是各密级的文件数。 |
| AI 网盘巡检 Drive Review | 用户在 AI 面板里点「整理建议」(见第 6 章)的次数、审阅过的文件数、给出的建议数。只读,不动文件。 |
| PDPA / GDPR 合规评分 | 对照新加坡 PDPA 和欧盟 GDPR 的条款逐项自查的得分。「达标」「待核」「违规」是条款数。「待核」表示需要人来确认,不等于违规。 |
| 元数据 / 工作流 / 数据防泄漏 DLP | 各自的配置概况:有几个元数据集、几条工作流(几条启用)、几条 DLP 规则(几条强制)。DLP 卡片里直接列出了每条规则的名字和判定表达式。 |
| 保留策略 + WORM | 当前生效的保留策略清单,以及不可变保险库的状态。详见第 13 章。 |
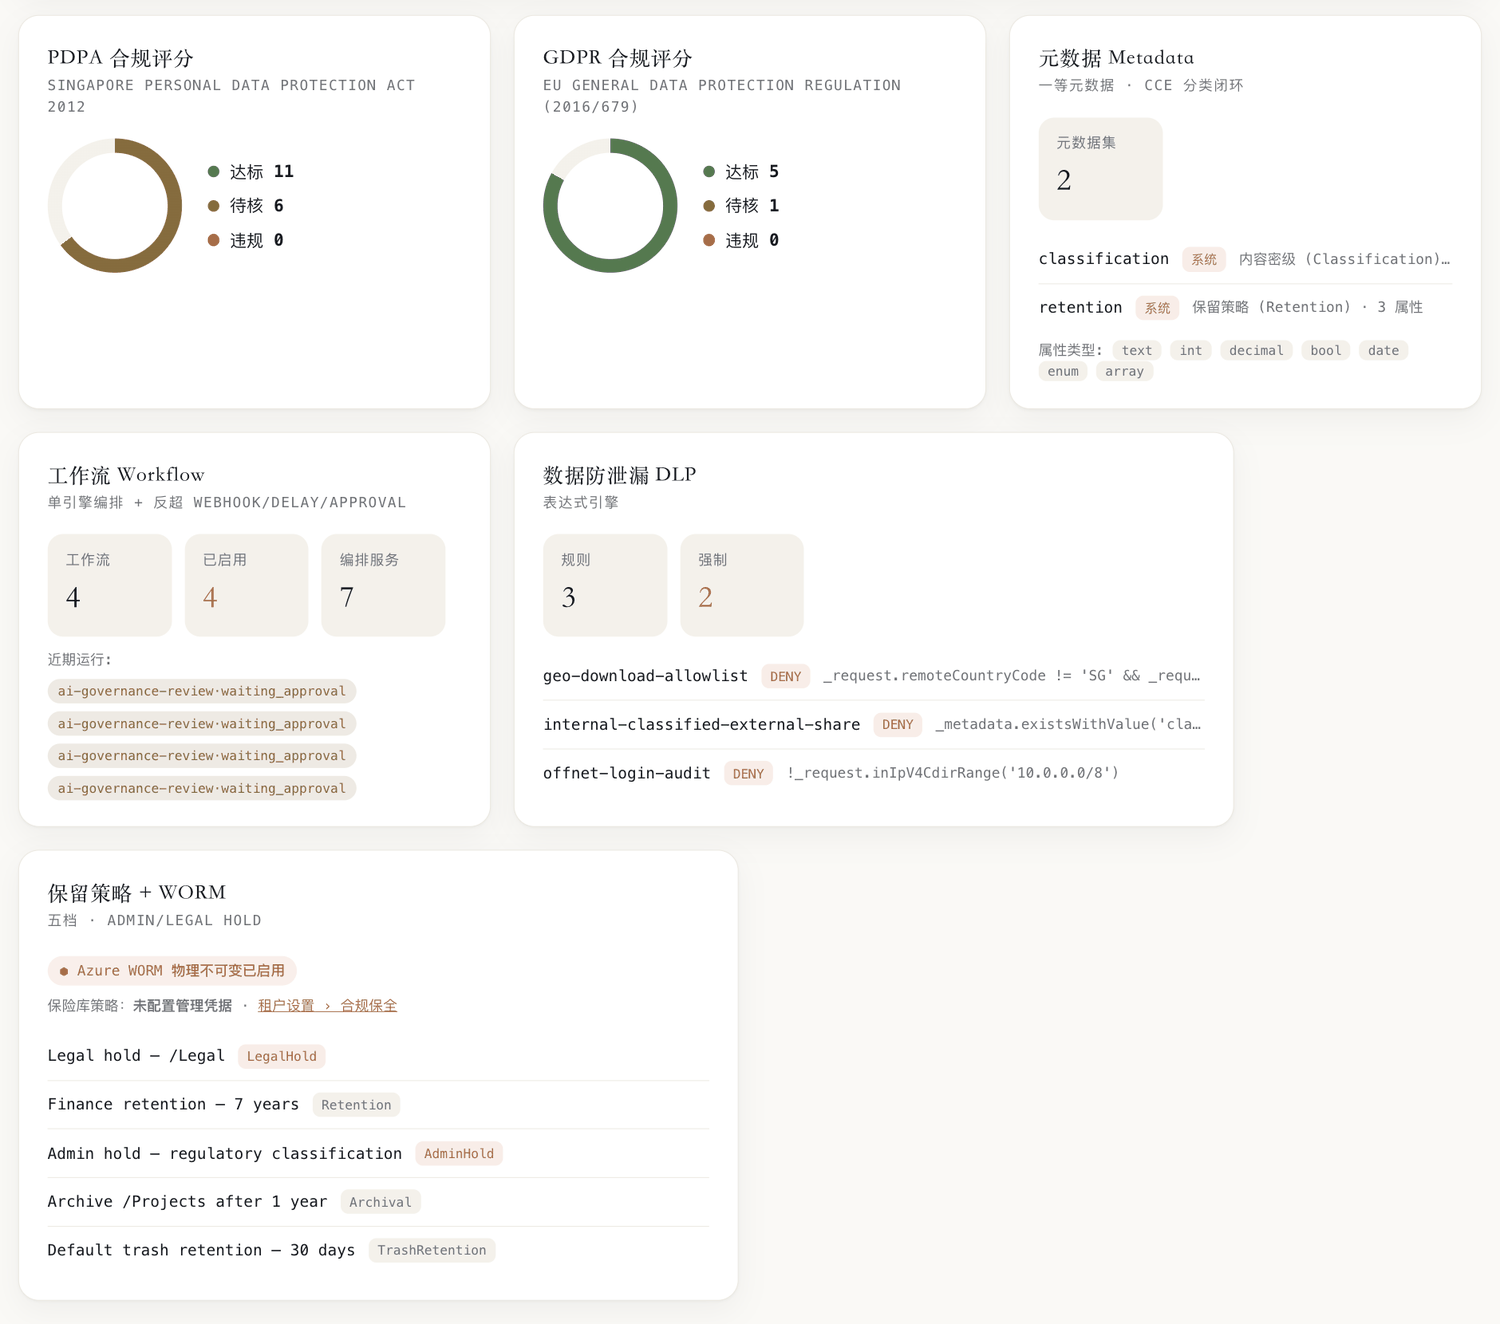
概览页下半部分:合规评分、元数据、工作流、DLP 和保留策略。
「已拦威胁」有没有新增、「批量加密告警」是不是 0、合规评分里的「违规」是不是 0。任何一个不对,先到「工作流」看有没有待审批事项,再按第 7 章报障。
元数据:查看和修改文件的密级、保留档位
云盘给每个文件挂两组「一等元数据」,它们是 DLP 规则和保留策略判断的依据。两组都是系统内置的,不能删除。
| 元数据集 | 属性 |
|---|---|
| classification 内容密级 | classification(必填):public < internal < confidential < regulatory 四档;pii_types:检出的个人信息类型,例如身份证号、银行账号、邮箱(只记类型,不存原值);source:是系统自动判的(cce)还是人工改的(manual);assessed_at:判定时间。 |
| retention 保留策略 | tier(必填):none、standard、legal-hold、admin-hold、regulatory 五档;hold_until:保留到哪一天;reason:原因。 |
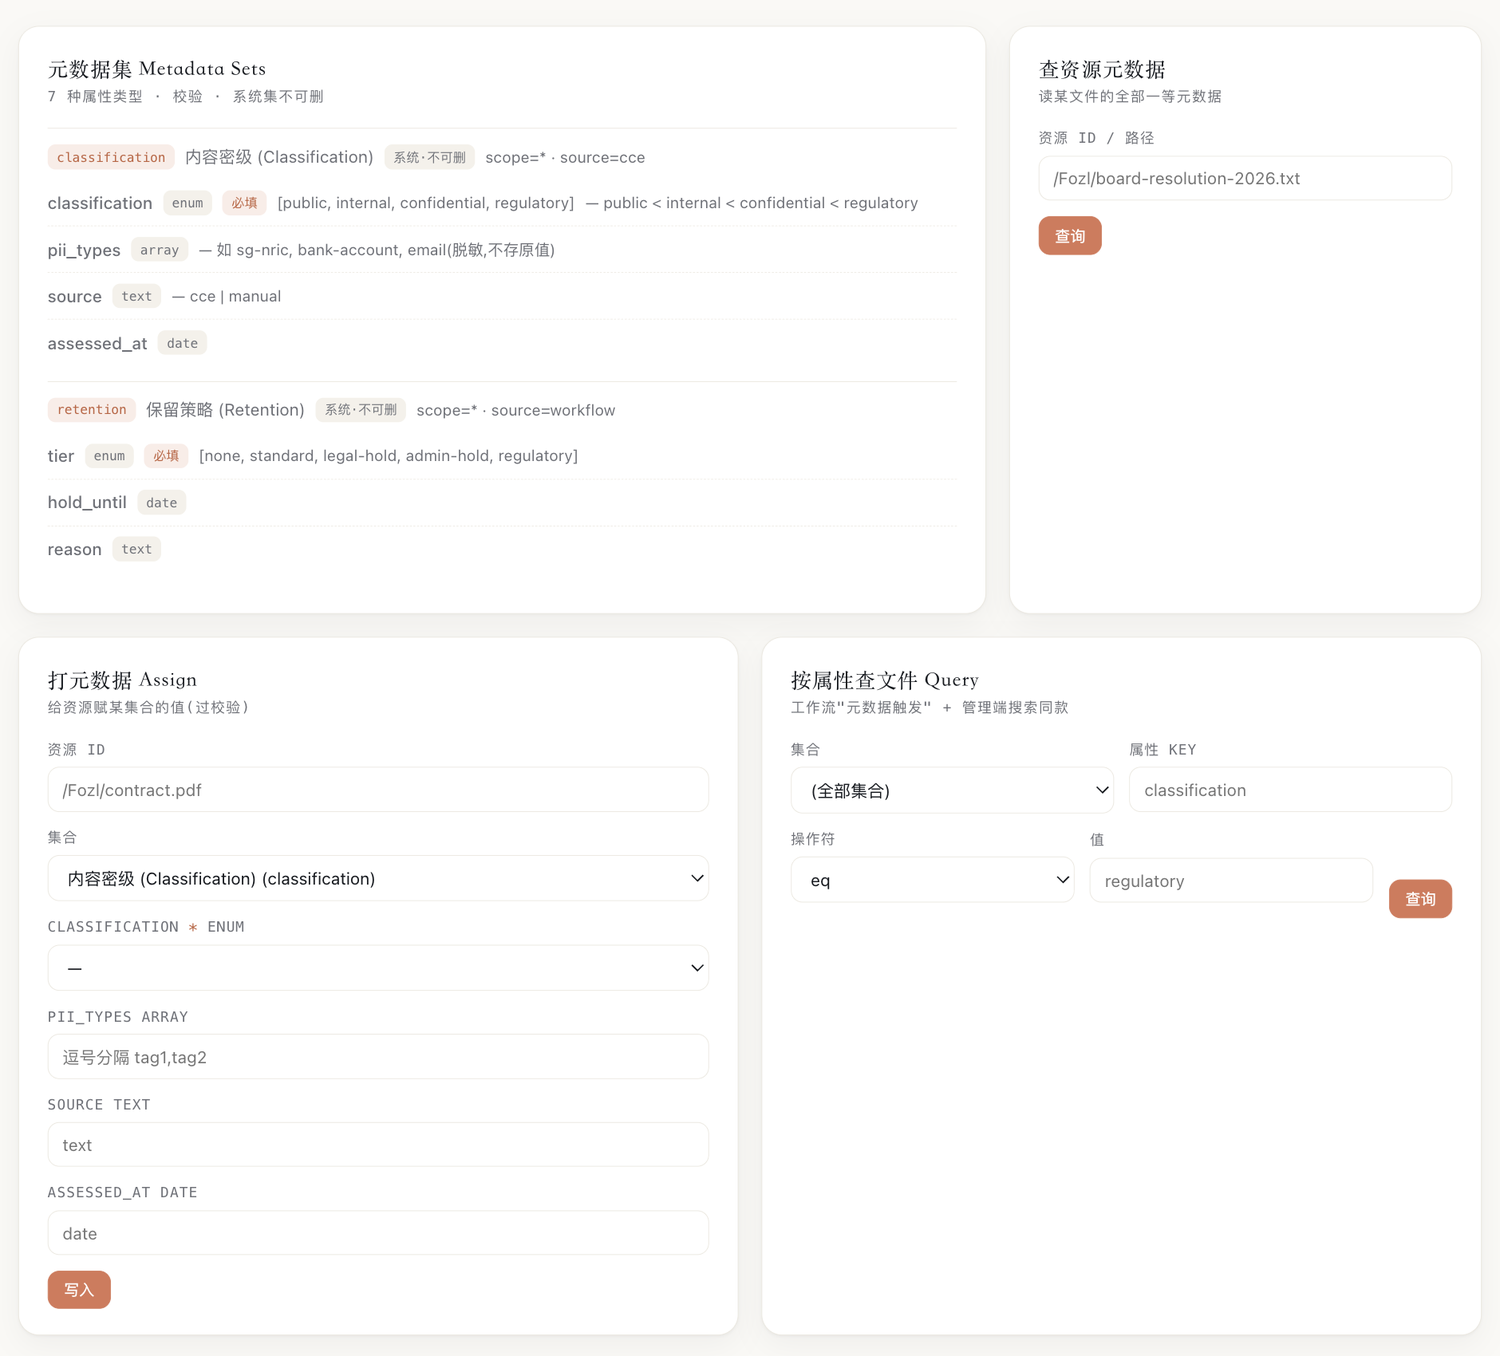
元数据页的四块:元数据集、查、打、按属性查。
查一个文件的元数据
- 在右上「查资源元数据」的输入框里填文件的路径或资源 ID 输入框里的灰字是格式示例。
- 点「查询」 下方列出这个文件的全部元数据。
手工改一个文件的密级
自动定级不准时才需要手工改。
- 在左下「打元数据 Assign」里填「资源 ID」
- 「集合」选「内容密级 (Classification)」,在「CLASSIFICATION」下拉里选密级 「SOURCE」填
manual,表示这是人工改的。 - 点「写入」 值会先过校验:必填项没填、枚举值不在范围内,都会被拒绝。
注意:把密级往低改(例如 confidential 改成 public)会让原本拦着它的 DLP 规则不再生效,文件就能被分享到公司外面。改之前确认文件内容,并在「REASON」或工单里留下依据。
按属性找文件
右下「按属性查文件 Query」:选集合、填属性 KEY(例如 classification)、选操作符(eq 等于、ne 不等于、contains 包含、gte 大于等于、lte 小于等于、exists 存在)、填值(例如 regulatory),点「查询」。用来回答「现在有哪些文件是监管级的」这类问题。
工作流:自动治理流程与待审批事项
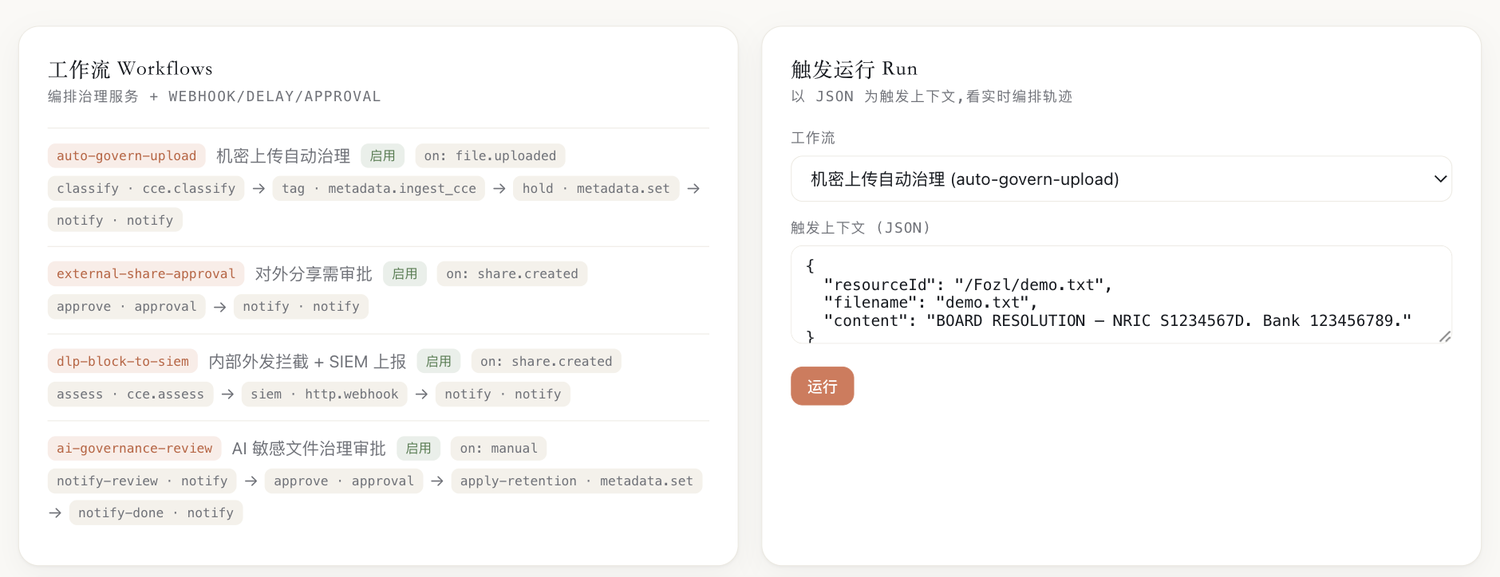
四条内置工作流,以及手动触发一次运行的入口。
| 工作流 | 什么时候触发 | 做什么 |
|---|---|---|
机密上传自动治理 auto-govern-upload | 有文件上传(file.uploaded) | 定密级 → 写入元数据 → 需要的话设保留 → 通知 |
对外分享需审批 external-share-approval | 有人创建共享(share.created) | 等管理员审批 → 通知 |
内部外发拦截 + SIEM 上报 dlp-block-to-siem | 有人创建共享(share.created) | 评估内容 → 上报到 SIEM → 通知 |
AI 敏感文件治理审批 ai-governance-review | 手动(用户在 AI 面板点「整理建议」时,AI 认为敏感的文件会各发起一条) | 通知审阅 → 等管理员审批 → 批准后设保留档位 → 通知完成 |
处理待审批事项
页面中部的「待审批 Pending Approvals」列出所有停在审批这一步的运行。每条写着:哪个文件、AI 判成了什么密级、AI 的分析、建议的治理动作,最后问「是否批准?」。
- 读 AI 的分析和建议动作 拿不准就先到云盘里打开这个文件看一眼。
- 点「批准」或「拒绝」 批准后流程继续往下跑,执行建议的动作(例如登记合规保留);拒绝则到此为止,不做任何改动。
- 到页面下部的「运行历史 Runs」核对 这条运行的「状态」从 waiting_approval 变掉,「决定」一栏写着是谁、做了什么决定。点一行可以看完整轨迹。
右上的「触发运行」可以选一条工作流、填一段 JSON 作为触发上下文,手动跑一次并看实时轨迹。日常治理用不到;配置或排查工作流时才用。
存储:数据落在哪里
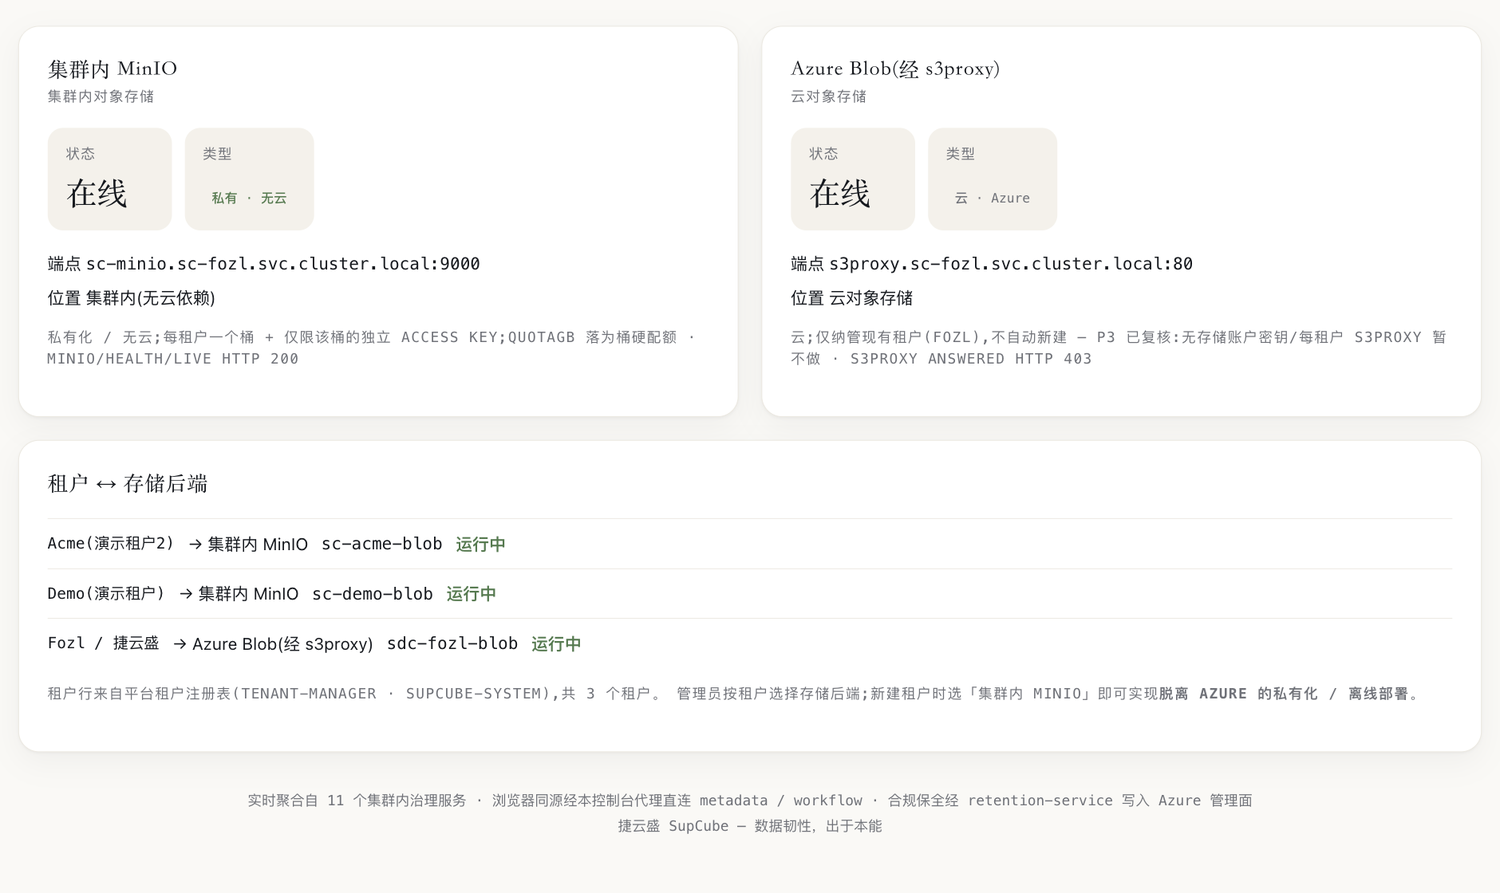
两种存储后端,以及每个租户用的是哪一种。
| 后端 | 说明 |
|---|---|
| 集群内 MinIO | 私有化、不依赖云。每个租户一个桶、一把只能访问该桶的独立密钥;租户配额落为桶的硬配额。 |
| Azure Blob(经 s3proxy) | 云对象存储,数据在 Azure 东南亚区。只纳管现有租户,不会自动给新租户建。 |
「租户 ↔ 存储后端」列出每个租户的数据落在哪个后端的哪个桶,以及是否运行中。这一页只读;新建租户时选哪种后端,由平台管理员在管理控制台里决定,见第 15 章。两张卡片的「状态」不是「在线」时,立即报障。
常见问题
| 现象 | 怎么办 |
|---|---|
| 登录成功了,但治理控制台拒绝访问 | 你的账号不在管理员组里。找平台管理员加组。 |
| 页面上的数字很久没变 | 看右上角的「更新于」时间,点「刷新」。 |
| 待审批里同一个文件出现了好几条 | 用户每点一次「整理建议」,AI 认为敏感的文件就会各发起一条。内容相同的,处理一条、拒绝其余即可。 |
| 某张卡片显示读取失败 | 这张卡片背后的服务暂时不可用,其余卡片不受影响。过几分钟点「刷新」;持续失败就报障,并写明是哪张卡片。 |