第 14 章 · 分类、DLP 与勒索防护:用户侧会看到什么
适用对象:治理管理员 · 阅读约 6 分钟 · 对应版本 治理控制台 0.6.4
- 说清楚一个文件上传之后,后台自动做了哪几件事。
- 回答用户的三类提问:为什么我下不了、为什么这份文件要审批、AI 回答下面那个盾牌是什么。
- 在用户来问之前,知道该去治理控制台的哪一栏找答案。
一个文件传上来,后台做了什么
示意图,以实际页面为准:四道处理都是自动的,用户不会被打断。
| 步骤 | 做什么 | 用户看得见吗 |
|---|---|---|
| ① 反勒索扫描 | 每次上传实时扫描:文件熵、魔数、勒索标记、宏与活动内容,以及批量加密行为 | 正常情况看不见。被判为威胁时上传会失败 |
| ② 内容巡检定密级 | 自动定为 public / internal / confidential / regulatory 四档之一;规则拿不准的交 AI 增判 | 看不见,结果写在文件的元数据里 |
| ③ 敏感的转审批 | 判为机密及以上的,发起治理审批,停在治理控制台的「待审批」里等人处理 | 看不见 |
| ④ 外发时 DLP 判定 | 分享、下载时按规则判定,不合规的拦下 | 看得见:操作被拒绝 |
这四道的实时数字都在治理控制台的概览页,见第 12 章。
用户会来问的三件事
一、「为什么我下不了 / 分享不了这个文件?」
多半撞上了 DLP 规则。当前生效的三条规则(在治理控制台概览页的「数据防泄漏 DLP」卡片里能看到原文):
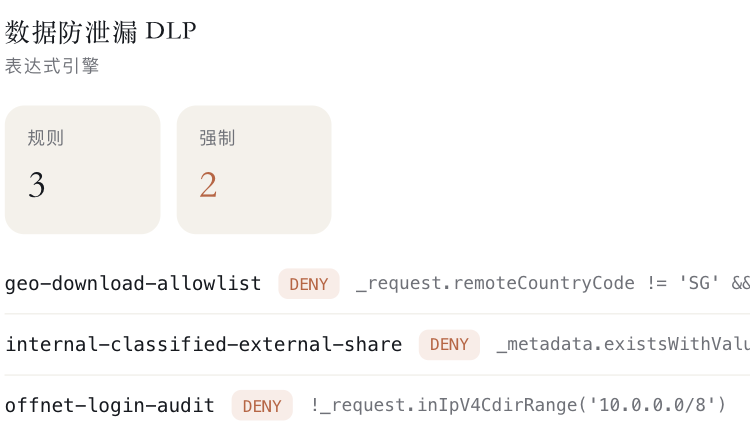
治理控制台概览页上的 DLP 卡片,直接列出规则名和判定表达式。
| 规则名 | 拦什么 |
|---|---|
internal-classified-external-share | 密级为 internal 的文件,分享给不属于公司的人 |
geo-download-allowlist | 从允许的国家/地区之外下载 |
offnet-login-audit | 从公司网段之外登录(记录用) |
怎么查:先到治理控制台「元数据」页,用「查资源元数据」查这个文件的 classification。是 internal 及以上,又要发给外部,那就是规则生效了,属于正常拦截。确实需要外发的,走审批,或由治理管理员在核实内容后调整该文件的密级(见第 12 章,注意调低密级的风险提示)。
二、「我的文件怎么进了审批?」
内容巡检把它判为机密及以上时,会自动发起一条治理审批。文件本身照常可用,只是多了一条等管理员拍板的记录。你在治理控制台「工作流」页的「待审批」里能看到:哪个文件、AI 判成了什么密级、AI 的分析理由、建议的治理动作。处理办法见第 12 章。
用户在 AI 面板点「Tidy-up suggestions(整理建议)」时,AI 认为敏感的文件会各发起一条 ai-governance-review 审批。所以待审批列表里出现一批同类记录是正常的,不是故障。
三、「AI 回答下面那个盾牌是什么意思?」
SupCube AI 的每条回答下面有一行小字,其中带盾牌图标的 Sources include: … 表示这次回答参考的文件里密级最高的那一档。
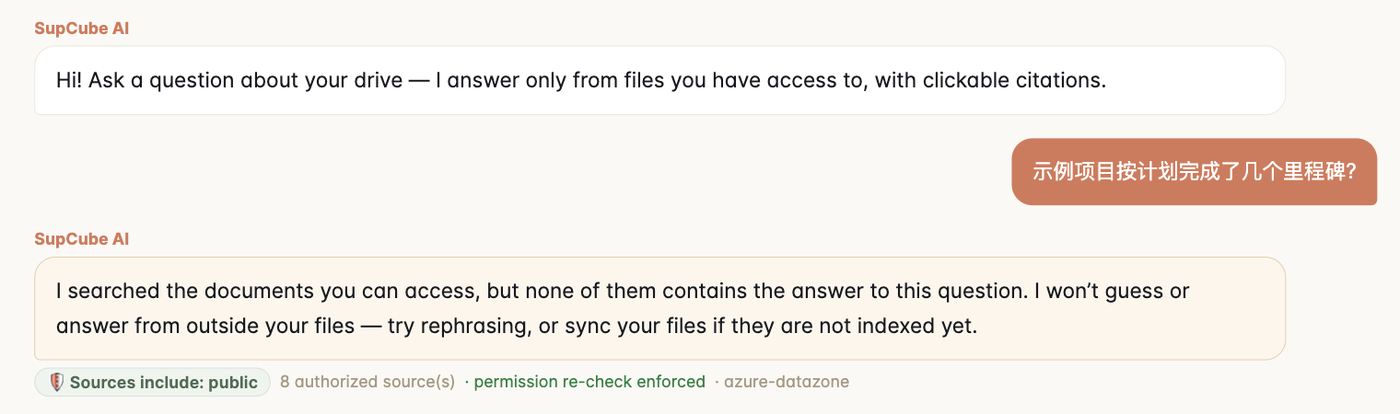
回答下方的密级标记(本例是 public)。见第 6 章。
显示 confidential 或 regulatory 时,提醒用户:这段回答里可能含机密内容,转发前想清楚。同一行里的「permission re-check enforced」表示回答前系统又核对过一次该用户此刻的权限——AI 不会把用户无权查看的内容讲出来。
勒索防护:什么情况下用户会撞上
| 情况 | 系统怎么做 | 你该怎么处理 |
|---|---|---|
| 上传的文件被判为恶意或可疑 | 拦下,计入「已拦威胁」 | 到概览页看「已拦威胁」的数字有没有新增;联系上传者确认文件来源 |
| 带宏的 Office 文档 | 「拆弹」(CDR):去掉危险的活动内容,计入「已拆弹宏」 | 告诉用户:文件能用,但里面的宏被去掉了 |
| 短时间内大批量改写文件 | 触发「批量加密告警」——这是勒索软件的典型行为 | 这一项任何时候不为 0 都要立刻查:确认是不是有人的电脑中了勒索软件 |
批量加密告警是最高优先级。它意味着有账号在短时间内大批量改写文件。第一步不是分析,是先联系那个账号的本人确认;是勒索软件就立刻断开那台电脑,再按第 7 章报障。文件本身可以用历史版本和回收站恢复(见第 5 章)——这正是保留版本的意义。
日常该盯的数
| 在哪 | 盯什么 | 不对时 |
|---|---|---|
| 概览页 · 反勒索防护 | 已拦威胁(有没有新增)、批量加密告警(必须是 0) | 立刻查,见上方黄卡 |
| 概览页 · 内容巡检 | 已路由审批的数量 | 积压了就去「工作流」页处理 |
| 概览页 · 合规评分 | PDPA / GDPR 的「违规」必须是 0 | 逐条查「待核」条目 |
| 工作流页 · 待审批 | 有没有积压 | 逐条批准或拒绝 |
常见问题
| 现象 | 怎么办 |
|---|---|
| 用户说文件传不上去,提示被拦 | 到概览页看「已拦威胁」是不是刚涨。是的话联系用户确认文件来源,不要简单地放行 |
| 用户说他的 Excel 打开后宏不能用了 | 正常:带宏的文档会被去掉活动内容。需要宏的业务,走例外流程 |
| 内容巡检的「敏感」一直是 0 | 不一定是故障——这套环境里确实可能没有机密文件。对照「已巡检文件」的总数判断 |
| 某个文件的密级判错了 | 在「元数据」页手工改,source 填 manual。注意调低密级会放开原本拦着它的规则,见第 12 章 |
| 用户问「我的文件被 AI 看过吗」 | 内容巡检会读文件内容来定密级,这是自动的;AI 问答只读该用户本人有权查看的文件。两者都不会把内容发给其他用户 |