第 17 章 · 审计日志与治理页
适用对象:平台管理员 · 阅读约 6 分钟 · 对应版本 管理控制台 0.1.0
- 查「谁在什么时候对什么做了什么」,并按租户、结果、时间范围收窄。
- 用结构化搜索精确定位一条事件,读懂它的详情。
- 把查询结果导出留档。
- 在管理控制台里快速看一眼治理态势,必要时跳进完整治理台。
审计日志
左侧导航「安全与访问 → 审计日志」。
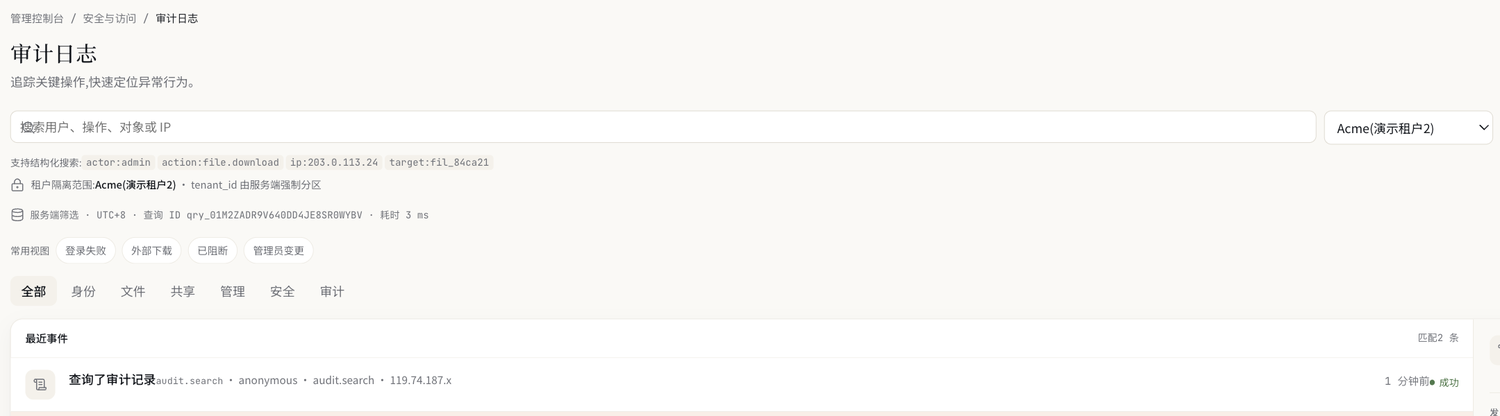
审计日志页的筛选区。
四种收窄方式
| 方式 | 怎么用 |
|---|---|
| 三个下拉 | 租户(可选「全部租户」)、结果(全部 / 成功 / 失败 / 已阻断 / 未知)、时间范围(过去 24 小时 / 7 天 / 30 天 / 自定义)。 |
| 常用视图 | 四个一键筛选:登录失败、外部下载、已阻断、管理员变更。日常巡检从这四个开始最省事。 |
| 分类标签 | 全部 / 身份 / 文件 / 共享 / 管理 / 安全 / 审计,按事件类别切换。 |
| 结构化搜索 | 在搜索框里按「字段:值」写,页面上给了例子:actor:admin、action:file.download、ip:203.0.113.24、target:fil_84ca21。 |
筛选区下面会实时显示:当前的租户隔离范围、查询 ID 和耗时。改乱了就点右侧的「清除全部筛选」。
页面上写着「tenant_id 由服务端强制分区」。也就是说,换租户这件事不是前端过滤一下,而是服务端按租户切开的,你看不到自己无权查看的租户的事件。
读一条事件
点事件列表里的任意一行,右侧展开详情。
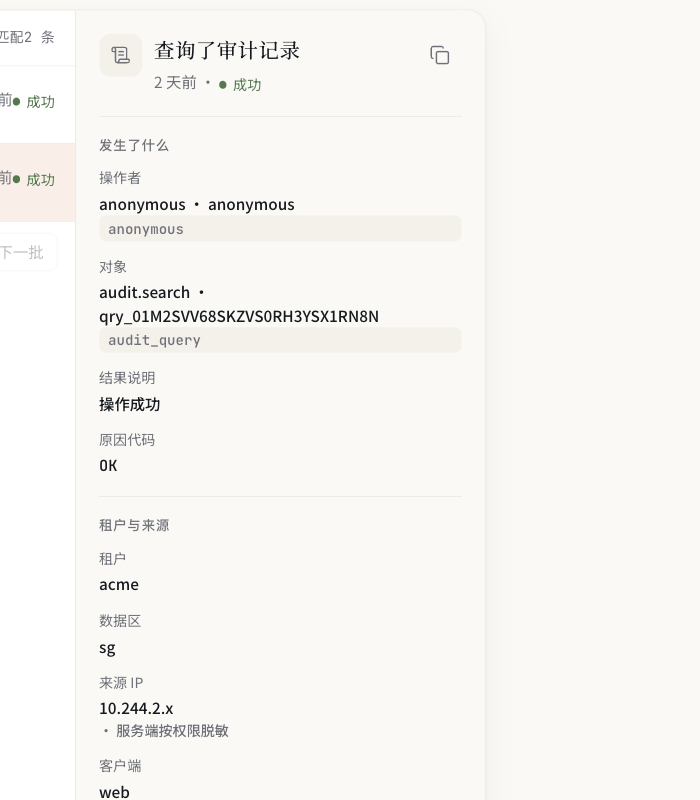
一条审计事件的详情。
| 字段 | 意思 |
|---|---|
| 发生了什么 | 操作者(谁)、对象(对什么)、结果说明、原因代码。 |
| 租户与来源 | 属于哪个租户、数据区、来源 IP、客户端类型、会话、精确时间(UTC)。 |
来源 IP 是脱敏的:详情里写着「服务端按权限脱敏」,显示成 10.244.2.x 这种形式,不给出完整地址。这是设计如此。
列表下方写着本批多少条、每批多少条、按什么排序(发生时间倒序),用「上一批 / 下一批」翻页。
导出
右上角的「导出」把当前筛选条件下的结果导出留档。做合规检查、事故复盘时,先把筛选调准再导。
治理页:管理控制台里的治理摘要
左侧导航「平台 → 治理」。它把租户的治理态势实时聚合到一屏,内容与第 12 章治理控制台的概览页一致:反勒索防护、内容巡检、PDPA / GDPR 合规评分等。
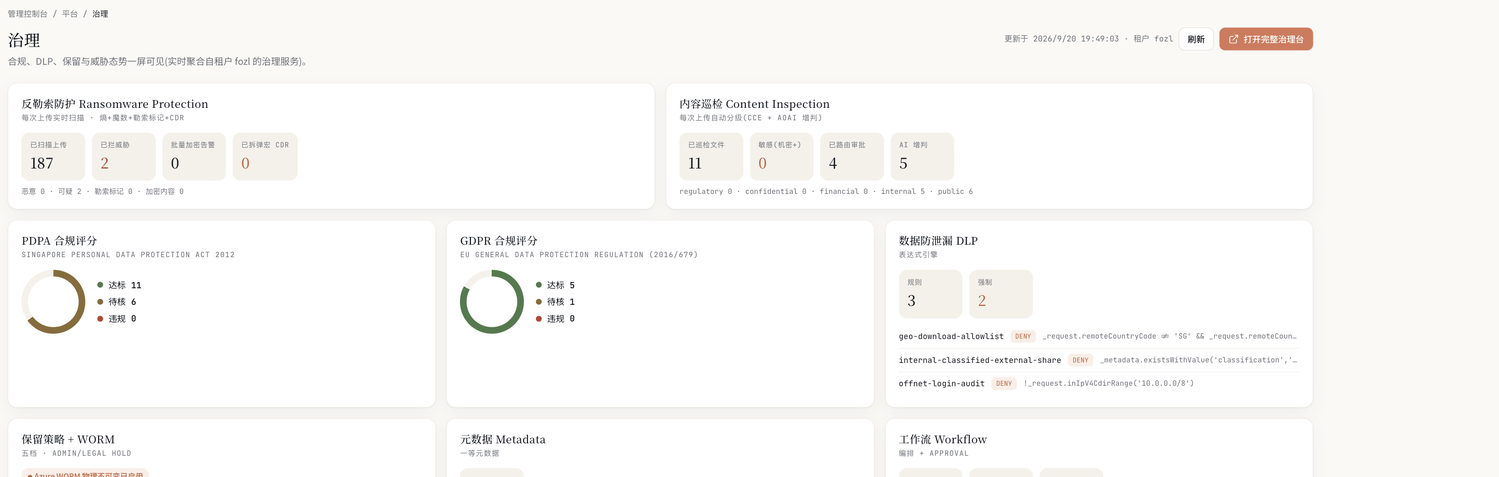
管理控制台里的治理摘要。要做具体操作,点右上角「打开完整治理台」。
这一页只看不改:要处理待审批、改元数据、设合规保全,点右上角的「打开完整治理台」跳到治理控制台,操作见第 12、13 章。
日常巡检建议
| 频率 | 看什么 |
|---|---|
| 每天 | 审计日志的「登录失败」和「已阻断」两个常用视图;治理页的「已拦威胁」和「批量加密告警」。 |
| 每周 | 「外部下载」和「管理员变更」两个视图,确认没有异常的外发和越权改动。 |
| 每月 | PDPA / GDPR 合规评分里的「待核」条目,逐条处理掉。 |
常见问题
| 现象 | 怎么办 |
|---|---|
| 查不到某个已知发生过的操作 | 先放宽时间范围(默认可能是过去 7 天),再把租户改成「全部租户」,最后点「清除全部筛选」从头来。 |
| 来源 IP 看不全 | 这是按权限脱敏的,不是故障。需要完整 IP 做安全调查时,走正式流程找平台运维。 |
| 事件列表是空的 | 确认租户选对了——审计按租户强制分区,选错租户自然什么都没有。 |
| 治理页的数字和治理控制台对不上 | 两边各自有更新时间,点「刷新」后再比。持续对不上就报障。 |