第 6 章 · 控制台初始化、许可证与安全加固
适用对象:交付工程师、平台管理员 · 阅读约 15 分钟 · 对应产品界面版本 v1.2.0
管理平台装完之后,控制台还只是一个能打开的登录页。要让它进入可交付状态,得先登录、导入许可证激活授权,再把 HTTPS、会话、登录锁定这几项安全配置收敛到组织基线。许可证这一步是整条链路的闸门——控制台「快速开始」页把「01 配置许可证」排在第一位,后面的备份源、账号、数据获取器、存储库全在它后面。
读完这一章会做:
- 第一次登录控制台,并分清平台账户与服务器账户的区别
- 准备许可证材料、走完「加载许可证」的四步弹窗、确认授权生效
- 在无外网环境下用「指纹 + 授权文件」完成离线激活
- 启用 HTTPS、收敛 80 端口、配置 TLS 版本与安全响应头
- 按清单做一次访问验收,并说清哪些项目还没有实测过
许可证部分有完整的界面记录,可以照着做。5 节之后的会话超时、登录锁定、验证码、统一身份认证、双因素这几项,源文档里 SupDRC 那一列是空的,给出的参数全部出自第三方产品的资料(源文档写作「本系统」,实为品牌替换残留,同一份文档里的多个「本系统」甚至指向不同产品)。这些内容本章按通用口径呈现,并逐项留 TODO,不要当成 SupDRC 的产品行为去承诺给客户。
6.1 第一次登录
打开管理地址,登录页显示「SupDRC 用户登录」,页面包含账号、密码和图形验证码三项。填写获授权的平台账户与密码,按页面完成图形验证码后登录。成功后检查系统概览、当前用户与版本信息,页面「关于」应显示 v1.2.0。
管理平台登录账户与 Linux 服务器账户作用不同。不要把后台 root 账户直接当作控制台账户,也不要在共享文档中保存任一账户的密码。接入被保护主机用的是另一套对象——服务器凭证,见第 7 章。
登录失败时核对地址、账号及验证码;具备查看权限的管理员可进入「日志管理 → 登录日志」,按用户、地址、时间与访问状态查询提示信息。不要反复尝试未知密码——非 admin 账户连续输错会触发锁定,见 6.6。
6.2 导入许可证并激活
这是本章唯一有完整界面记录的流程,共九步:前三步进入许可管理页,后六步完成加载与验证。
准备材料
| 材料 | 格式与限制 | 说明 |
|---|---|---|
| 合同号或激活密钥 | — | 申请许可证的依据之一 |
| SupDRC Center ESN(设备序列号) | — | 申请许可证的依据之二,弹窗第 2 步要求先取得并记录 |
| 许可证数据文件 | 仅支持上传 data 格式文件 | 描述授权类别、版本、有效期与范围 |
| 私钥文件 | 大小不超过 5 MB、格式为 pem | 校验许可证真实性与完整性 |
许可证数据文件与私钥文件必须配套使用,缺一不可。
私钥文件仅用于导入,禁止写入文档、截图或工单明文附件。许可证数据文件可内部留存并登记哈希,指纹或 ESN 记录不涉密、可登记。本手册正文也不复述任何许可证文件标识。
步骤 1 · 进入许可管理页
在左侧导航栏依次展开「配置中心」,点击其下的「许可管理」子菜单。
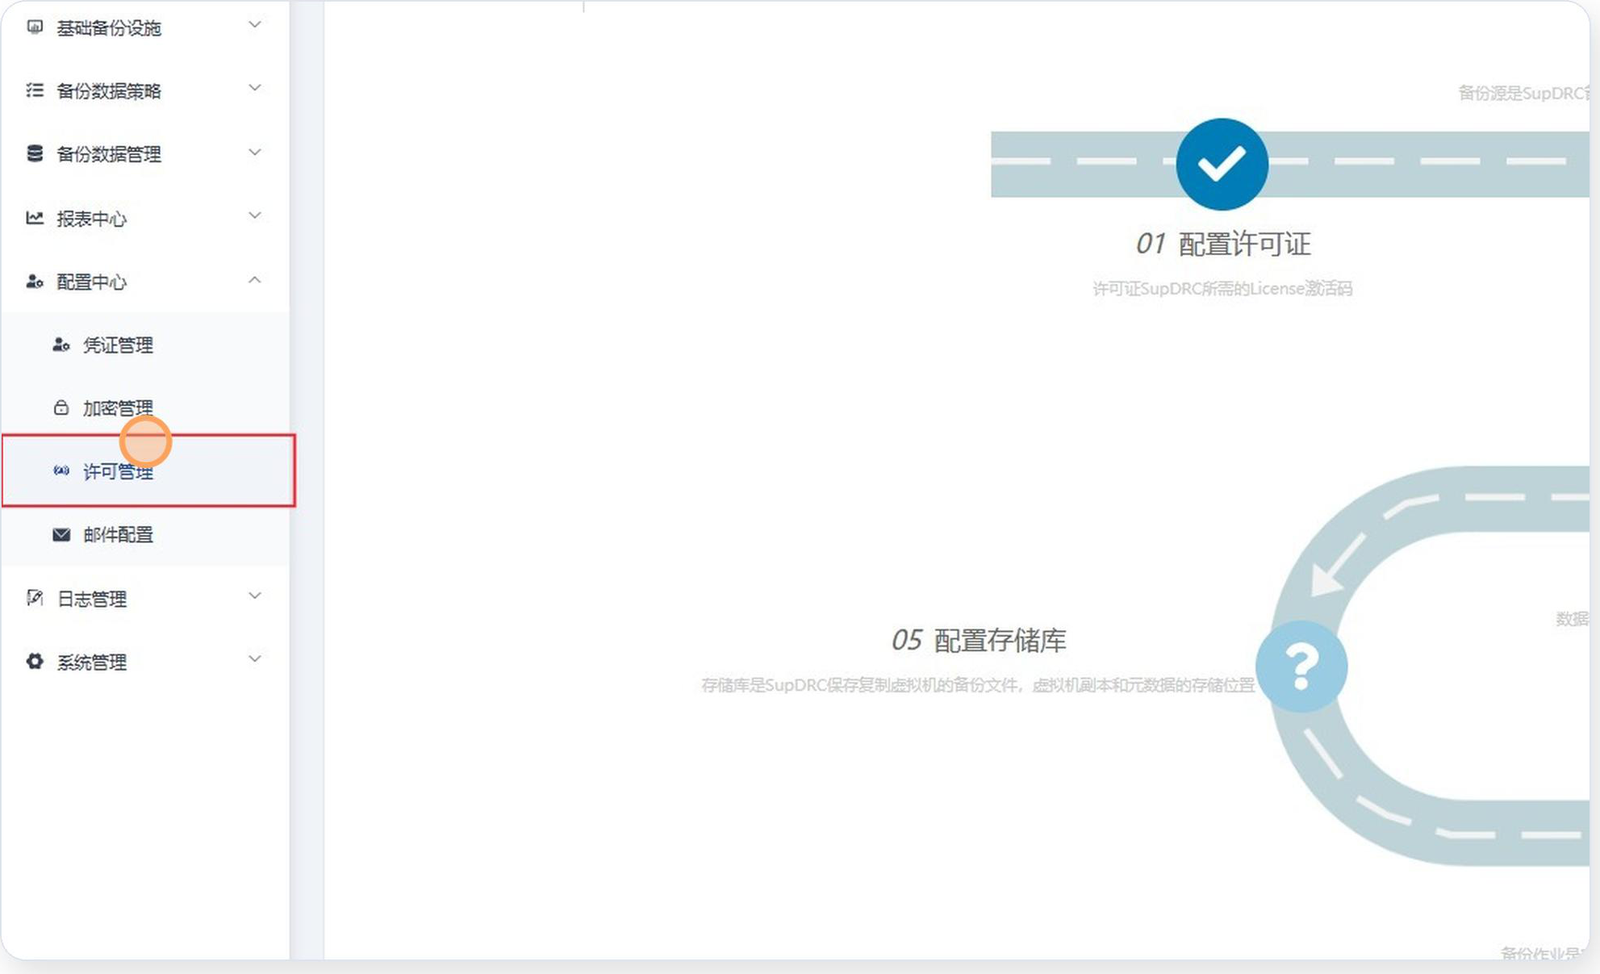
「配置中心」下一共四个子菜单,许可管理排第三;「快速开始」路线图上「01 配置许可证」是唯一打勾的一步,其余步骤都还是问号。
步骤 2 · 打开「加载许可证」
许可证管理页的页面说明是"导入并激活许可证文件,查看许可证文件信息。您也可以在购买增值特性后,将许可证文件失效。"页面上有一个 SupMirror 选项卡,下面是「加载许可证」按钮和「授权信息」区域。
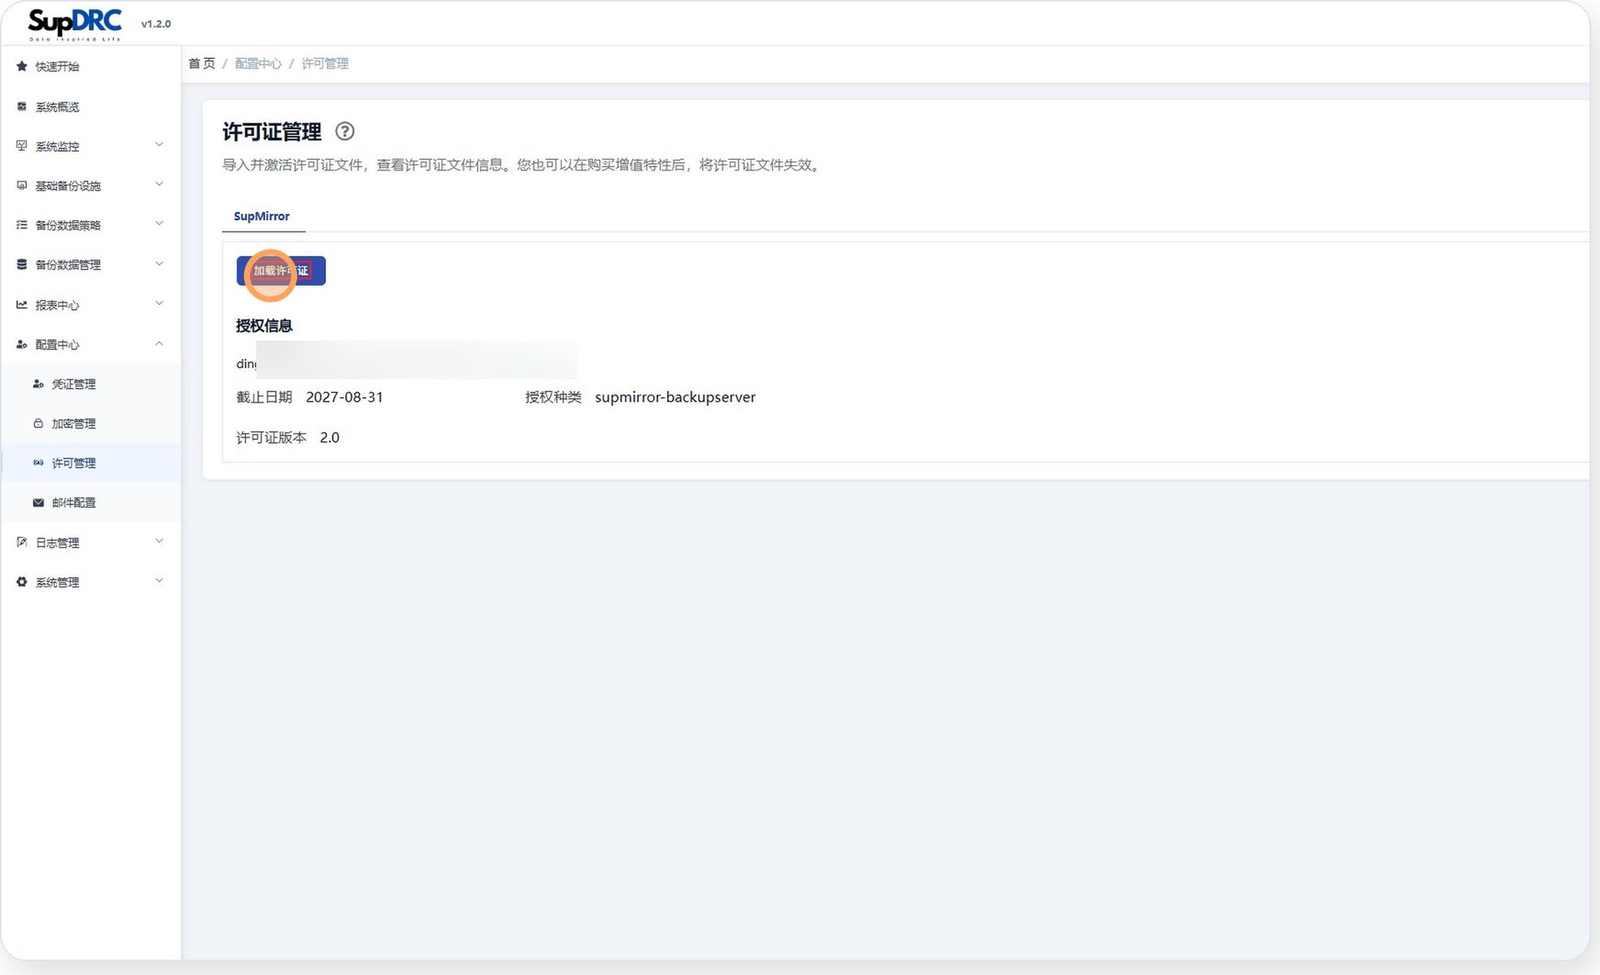
已有许可证的环境会先显示当前授权信息。图中的截止日期属于该环境的取值,你的环境以实际显示为准。
已有许可证的环境应先记录当前授权信息(类别、许可证版本、有效期、关联资源),避免把更新操作误当作首次加载。加载入口不是无风险的重复操作,更新影响要纳入维护计划。
步骤 3 · 按弹窗提示取得许可证文件
点击「加载许可证」后弹出对话框,顶部列出四步操作提示:
- 查找并记录合同号或激活密钥
- 获取并记录 SupDRC Center ESN(设备序列号)
- 登录捷云盛许可证发放平台,使用合同号(或激活密钥)和 ESN 号申请许可证文件
- 导入许可证
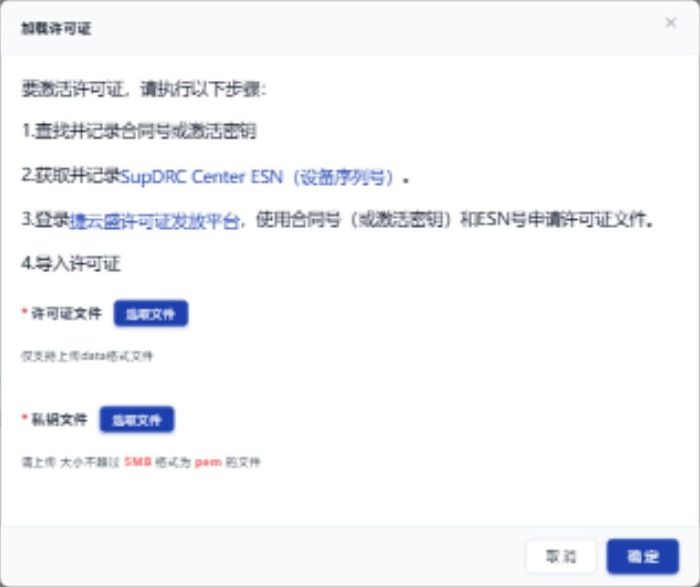
两个文件的格式与大小限制直接写在按钮下方,选错格式在这一步就会被拦住。
步骤 4 · 选取两个文件并提交
分别点击「许可证文件」和「私钥文件」后面的「选取文件」按钮,选中本地文件。选好后文件名会显示在按钮下方,右侧带「删除」链接可以重选。两个都选完后点「确定」提交。
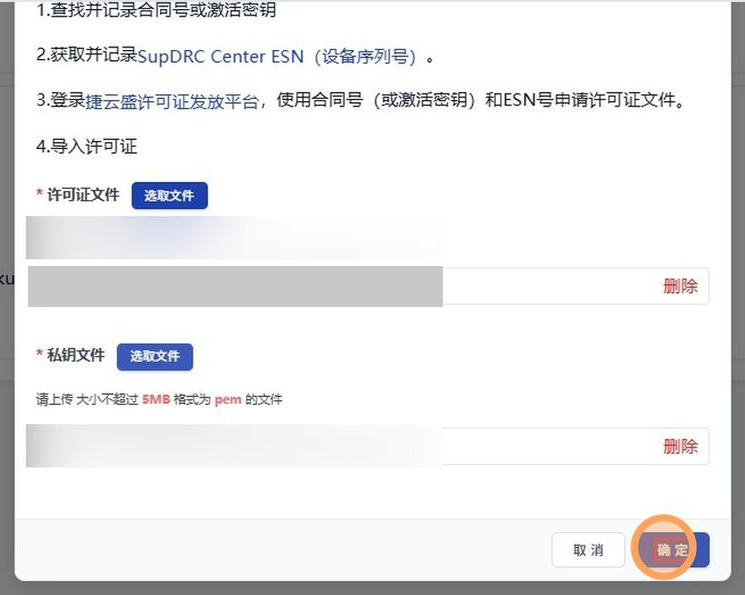
选错了可以点右侧「删除」重选;两个文件都选中后「确定」才有意义。
| 步骤 | 检查点 | 判定标准 |
|---|---|---|
| 选择文件 | 许可证数据文件与私钥文件均被选中,类型匹配 | 页面提示文件类型正确 |
| 文件大小 | 私钥文件不超过 5 MB | 页面校验通过 |
| 设备匹配 | 许可证适用对象与本机 ESN 或合同号一致 | 无「不匹配」提示 |
| 导入执行 | 点击确定后返回成功或要求重新登录 | 无错误提示 |
| 生效验证 | 重新登录或刷新后授权信息更新 | 类别、版本、有效期正确 |
先记录页面提示原文、操作时间、操作人与当前授权状态,再按错误分类排查。连续重复提交同一许可证文件可能触发限制。
步骤 5 · 确认授权生效
导入后回到许可管理页,「授权信息」区域会显示一个绿色「有效」标记,以及截止日期、授权种类、许可证版本三项。
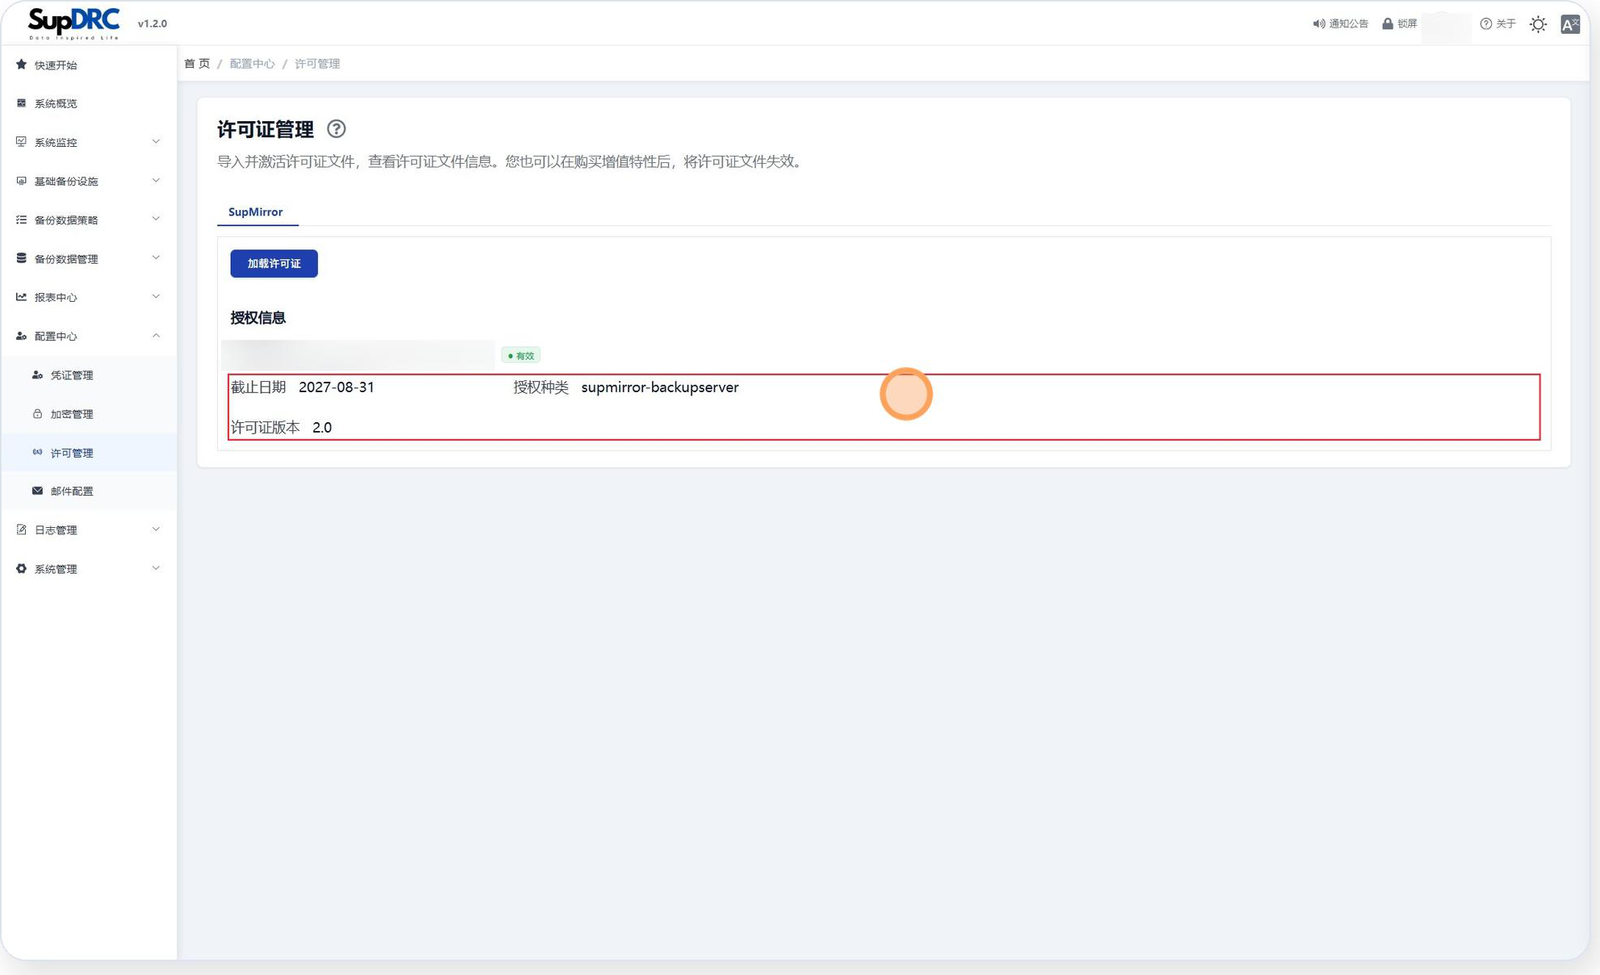
绿色「有效」标记加上下面三项字段一致,才算这一步通过;只看页面没报错不够。
按下表逐项核对并登记:
| 序号 | 验证项 | 判定标准 |
|---|---|---|
| 1 | 授权状态 | 显示有效 |
| 2 | 授权类别 | 与交付记录一致 |
| 3 | 许可证版本 | 与交付记录一致 |
| 4 | 有效期或截止日期 | 与合同或交付记录一致 |
| 5 | 授权数量或容量 | 与购买的计量口径一致 |
| 6 | 功能可用性 | 已授权模块可见且可配置 |
| 7 | 作业可用性 | 用批准的资源试跑一次成功 |
| 8 | 资源绑定 | 关联资源记录未被删除重建 |
登记导入时间、执行人、文件校验值与验证记录,但不保存私钥正文。第 7 项要到第 9 章跑完一次备份才能确认。
页面显示"有效"只说明当前状态,产品在到期或超限时的实际行为是另一回事,见 6.3。两者不要合并成一项验收。
四个版本字段不是一回事
许可管理页和「关于」页上有四个看起来都像版本的字段,它们描述的是不同对象,不能互相替代,差异也不能单独用来判定版本不兼容:
| 字段 | 核查环境取值 | 描述的对象 |
|---|---|---|
| 产品版本(页面「关于」) | v1.2.0 | 产品本身 |
| 许可证版本 | 2.0 | 许可证文件的格式或代次 |
| 授权种类 | supmirror-backupserver | 被授权的对象 |
| 容器镜像 tag | supdrc:1.0、supmirror-backupserver:2.0 | 实例的镜像记录,不是版本基线 |
6.3 到期、超限与计量
授权边界要回答三个问题:怎么计量、到期或超限会怎样、离线环境能否激活。三者的答案必须在合同与产品书面说明中保持一致,不能只依据界面提示推断。
常见计量口径:
| 计量口径 | 计量单位 | 超限前的可见性 |
|---|---|---|
| 按被保护主机数 | 台 / 客户端数 | 资源列表或授权页显示已用与总量 |
| 按容量 | GB / TB(或 GiB / TiB) | 存储报表显示已用容量 |
| 按 CPU 或插槽 | 路 / 核 | 授权页显示 |
| 按功能模块 | 模块数 | 未授权模块不可见或不可用 |
| 混合计量 | 上述组合 | 需合同明确 |
到期与超限有三种常见行为,SupDRC 采用哪一种未确认:
| 行为 | 表现 | 对运维的影响 |
|---|---|---|
| 降级为只读 | 可查看与恢复,不能新建或执行备份 | 恢复能力保留,新增保护中断 |
| 停止新作业 | 已有作业继续,无法新建作业或新增资源 | 变更受限 |
| 仅告警不限制 | 页面告警但功能可用 | 存在合规与后续风险 |
验证方法:主机数超限可尝试添加第 N+1 台资源并观察提示;容量超限观察存储写入是否被拒绝;功能未授权核对模块清单。到期行为只能在测试环境模拟或依据产品书面说明。
6.4 离线激活与续期
离线激活
激活以「指纹文件 + 授权文件」为主,授权申请由外部渠道完成,平台本身不需要实时联网。条件是能够导出设备指纹或读取 ESN,并通过外部渠道换取授权文件后用介质导入。
| 条件 | 要求 | 不满足时的后果 |
|---|---|---|
| 可导出指纹或 ESN | 许可管理页面可下载指纹文件或读取 ESN | 无法申请匹配的授权 |
| 外部申请通道 | 存在可出网终端或人工递交渠道 | 授权无法生成 |
| 介质导入通道 | 可将许可证文件传入内网 | 无法完成加载 |
| 系统时间准确 | 激活前完成时间同步 | 签名或证书校验失败 |
| 文件完整性 | 哈希与提供方记录一致 | 加载失败或授权异常 |
| 文件保密 | 私钥文件不落普通文档 | 合规与安全风险 |
若采用在线激活形态,通常需要访问授权服务(HTTPS 443 出站)、可用的 DNS 解析以及准确的系统时间。常见失败原因:
| 项目 | 失败时的表现 | 处置 |
|---|---|---|
| 出站连通性 | 激活请求超时或连接被拒 | 检查代理、防火墙与路由;必要时改用离线激活 |
| DNS | 域名解析失败 | 配置内网 DNS 或 hosts |
| 系统时间 | 证书或签名校验失败 | 先同步时间再重试 |
| 代理 | 代理返回 407 或证书错误 | 配置代理白名单或导入证书 |
| 重复激活 | 提示已激活或冲突 | 先记录现有授权,再决定是否替换 |
| 文件匹配 | 提示不匹配 | 重新下载指纹并重新申请 |
续期与替换
- 记录当前授权:类别、许可证版本、有效期、关联资源或模块。
- 确认续期或替换范围(扩容、增加模块、延长有效期、更换设备)。
- 通过正式渠道申请并获取新的许可证数据文件与私钥文件。
- 校验文件来源与哈希,核对适用对象与 ESN / 指纹。
- 在维护窗口内加载新许可证,按页面提示确认导入。
- 若系统要求重新登录,则重新登录以使授权生效。
- 复核授权状态、类别、版本与有效期。
- 验证受影响资源与作业可用(新建或试跑一个作业)。
- 登记导入时间、执行人、文件校验值与验证结论。
| 场景 | 处置动作 | 风险提示 |
|---|---|---|
| 仅延长有效期 | 加载新许可证覆盖 | 注意系统时间是否被调整过 |
| 扩容计量(增加主机或容量) | 申请扩容授权后加载 | 需与新计量口径一致 |
| 更换许可证版本 | 先记录旧授权再替换 | 替换失败可能短时无授权 |
| 换机迁移 | 按产品要求重新申请 | 授权可能绑定设备指纹或 ESN |
第三方产品的已知行为是:续期许可证与资源绑定,若把界面默认加载的过期资源记录删掉再重新添加,资源续期会失效。这条未在 SupDRC 上核实,但后果严重,续期前先向产品方确认 SupDRC 的绑定维度,不要贸然删除资源记录。
6.5 HTTPS、域名与端口收敛
核查环境的后台观察到 Nginx 发布 80/443,并有独立的后台应用端口;实际验证过的只有 HTTP 方式的页面访问。
域名与反向代理
- 准备域名与解析:由客户提供管理域名(如
supdrc.example.com),在内部 DNS 或 hosts 中解析到管理节点地址;纯内网环境可直接使用 IP,但证书需与访问名一致。 - 确认后端入口:在后台核对 Nginx 当前监听的 80/443 与应用端口,记录应用真实监听地址与端口,反向代理只转发到该后端,不再新增对外端口。
- 配置反向代理:新建或修改 server 块,设置
server_name为管理域名、listen 443 ssl,proxy_pass指向后端真实监听地址与端口,并透传Host、X-Real-IP、X-Forwarded-For、X-Forwarded-Proto,使控制台生成的回调地址与跳转协议正确。 - 收敛访问范围:仅允许管理网段访问 443,禁用或限制 80;应用、数据库、节点间端口不暴露给用户侧网络。
- 校验与回退:改动前执行
nginx -t,通过后再nginx -s reload;保留改动前配置副本。
server {
    listen 443 ssl;
    server_name supdrc.example.com;

    ssl_certificate     /etc/nginx/ssl/supdrc.crt;   # 证书链:服务器证书 + 中间 CA
    ssl_certificate_key /etc/nginx/ssl/supdrc.key;   # 私钥,权限 600
    ssl_session_timeout 5m;
    ssl_session_cache   shared:SSL:10m;

    location / {
        proxy_pass http://127.0.0.1:<后端端口>;      # 按现场实际监听端口替换
        proxy_set_header Host              $host;
        proxy_set_header X-Real-IP         $remote_addr;
        proxy_set_header X-Forwarded-For   $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
80 端口怎么处理
| 方案 | 用户体验 | 安全性 | 适用场景 |
|---|---|---|---|
| 80 跳转 301 | 输入域名即可,自动进入 HTTPS | 明文请求仍到达主机,但不返回业务内容 | 内网域名访问、希望降低使用门槛 |
| 彻底禁用 80 | 必须手工输入 https:// | 攻击面最小 | 高安全要求、等保三级及以上 |
server {
    listen 80;
    server_name supdrc.example.com;
    return 301 https://$host$request_uri;
}
旧书签、监控探针或第三方集成如果依赖 HTTP,会因跟随跳转失败而告警。完成跳转后记录一次 curl -I http://<域名> 的输出作为验收证据。
TLS 版本与密码套件
仅启用 TLS 1.2 与 TLS 1.3,禁用 SSLv2/SSLv3/TLS 1.0/TLS 1.1;密码套件优先选择支持前向保密的 ECDHE 与 AEAD 组合,并保留服务端优先。
ssl_protocols TLSv1.2 TLSv1.3;
ssl_prefer_server_ciphers on;
ssl_ciphers 'ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305';
ssl_ecdh_curve X25519:secp256r1;
验证:openssl s_client -connect <域名>:443 -servername <域名> -tls1_2 应成功,-tls1_1 与 -tls1 应失败;nmap --script ssl-enum-ciphers -p 443 <域名> 可列出实际协商套件。变更前后各执行一次并留存输出,便于等保与漏扫复核。
证书管理
| 要素 | 要求 |
|---|---|
| 证书来源 | 企业内部 CA 签发(推荐)或商业 CA;仅测试环境使用自签名证书 |
| 证书主题 | CN/SAN 必须与访问域名一致,支持 SAN 多域名 |
| 文件格式 | Nginx 使用 PEM 格式:证书链 .crt/.pem + 私钥 .key,证书链按「服务器证书 → 中间 CA → 根 CA」顺序拼接 |
| 私钥保护 | 权限建议 600 且属主为运行 Nginx 的账号,禁止放入版本库或共享目录 |
| 有效期管理 | 到期前 30 天预警,建立证书台账(域名 / 签发机构 / 到期日 / 责任人) |
| 更新与回退 | 先用新证书验证,再替换生产文件并 reload;旧证书保留一个回退窗口 |
更换顺序:备份当前证书与私钥 → 上传新证书到同一目录并核对指纹 → nginx -t 校验配置 → nginx -s reload → 用 openssl s_client -connect <域名>:443 -servername <域名> 核对实际生效证书的序列号与有效期 → 在回退窗口内保留旧证书。
不要在业务高峰直接替换证书。nginx -t 能发现语法与文件可读性问题,但配对错误往往要到 reload 才暴露。
安全响应头
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;
add_header X-Content-Type-Options "nosniff" always;
add_header X-Frame-Options "SAMEORIGIN" always;
add_header Referrer-Policy "strict-origin-when-cross-origin" always;
add_header Content-Security-Policy "default-src 'self'; frame-ancestors 'self'" always;
在 max-age 到期前,服务端改配置也退不回去;同时使用 includeSubDomains 与 preload 时回退周期更长。先用较小 max-age(如 300 秒)灰度,确认域名证书覆盖全部子域、不存在仅支持 HTTP 的内部服务后,再提升到 31536000。启用后还要检查页面是否引入非 HTTPS 资源(混合内容)。
另外,Content-Security-Policy 配置过严会导致页面白屏,必须先在测试环境验证。
6.6 会话、登录锁定与验证码
源文档这三节的「SupDRC 取值」列写的都是未填完的模板占位符(本系统专属参数: 后面是空的),参数全部来自第三方产品。下面的表格是通用口径,用于设计与评审提问,不能写进交付承诺。
会话超时与并发
| 参数 | 通用建议 | SupDRC 取值 |
|---|---|---|
| 空闲超时 | 管理会话 15–30 分钟;查看会话不超过 60 分钟 | 未确认 |
| 绝对超时 | 单次登录最长 8–12 小时后强制重新认证 | 未确认 |
| 并发会话上限 | 建议 1–3;超出后踢出最早会话或拒绝新登录并告警 | 未确认 |
| 超时后行为 | 服务端会话失效并返回登录页,保留超时审计记录 | 未确认 |
| 锁屏 / 保持会话 | 可选能力,需记录用户选择与续期时间 | 未确认 |
超时后应使服务端会话失效,而不是仅做前端跳转。修改前评估对服务账号自动登录、值班长时挂机与监控大屏的影响,并在隔离测试账号上验证"正常操作不中断""空闲到点被登出""并发登录被拒或被踢"三类结果。
登录失败锁定
| 参数 | 通用参考 | 说明 |
|---|---|---|
| 失败计数窗口 | 5–15 分钟 | 窗口过短易被慢速爆破绕过,过长会放大误锁影响 |
| 锁定阈值 | 连续 3–5 次 | 与验证码策略联动时,可在阈值前先要求输入验证码 |
| 锁定时长 | 15–30 分钟自动解锁,或永久锁定并由管理员解锁 | 永久锁定需保证解锁流程可及时执行 |
| 解锁方式 | 管理员解锁 / 等待自动解锁 / 密码重置解锁 | 解锁操作本身须留审计记录 |
| 计数维度 | 按「账号 + 来源地址」组合计数 | 仅按账号可被用来锁死他人,仅按 IP 可被绕过 |
| 应急通道 | 至少保留一个不受锁定或可本地解锁的管理员账号 | 防止全体管理员被锁后无人可登录 |
第三方产品的做法是 admin 不受失败次数限制、其他用户被锁后由创建该用户的管理员解锁。SupDRC 是否也豁免 admin 未确认。在确认之前,按"所有账号都可能被锁"来设计,保留一条本地解锁通道。
验证码
登录页已观察到包含图形验证码,本次核查由人工完成验证码输入。触发时机、有效期、字符长度、刷新机制、能否关闭均未确认。
| 策略项 | 通用做法 |
|---|---|
| 触发时机 | 首次登录即显示 / 失败若干次后显示 / 可开关 |
| 验证码类型 | 图形字符、滑块、短信或邮件、行为验证 |
| 有效期 | 建议 60–300 秒且一次性使用 |
| 与锁定联动 | 验证码只用于延缓自动化尝试,不替代失败锁定 |
| 异常降级 | 验证码服务不可用时应拒绝登录并告警,而非跳过校验 |
| 运维影响 | 自动化脚本与监控探针无法通过验证码,需改用 API 或白名单 |
6.7 统一身份认证与双因素
AD、LDAP、OIDC、CAS、4A 五种认证源,以及 TOTP、短信/邮件、硬件令牌、扫码、RADIUS/4A 代管五类双因素方式,源文档给出的都是通用对接要素,SupDRC 的支持性一栏全部是空的模板占位符。
对接时的通用要点:
- 先确认认证源网络与端口可达(AD/LDAP 常用 389、636;OIDC/CAS 通常 443),证书链可被信任。
- 使用最小权限的只读目录账号做查询测试,避免使用域管理员账号作为绑定账号。
- 属性映射至少覆盖唯一标识、显示名与邮箱,否则账号合并与通知投递会出错。
- 启用 TLS 并校验服务端证书,禁止在校验失败的场景下长期运行。
- 始终保留至少一个本地应急管理员账号,避免认证源故障导致无人可登录。
- 变更前导出认证配置备份,先在测试账号验证登录、权限继承与登出,再切换生产。
双因素的补充要点:明确适用范围(全部账号还是仅高权限账号);定义绑定与解绑流程;提供一次性应急恢复码并离线保管;保留"破玻璃"应急账号并配审批与告警;双因素失败应与登录失败锁定联动计数;对自动化与服务账号单独设计,不强制交互式双因素。
6.8 反向代理与负载均衡
多节点或负载均衡部署时,下面几项配错会直接影响可用性:
| 配置项 | 要求 | 配错的后果 |
|---|---|---|
| 会话保持 | 启用源地址保持或 Cookie 插入 | 同一登录态落到不同节点导致反复掉线 |
| 健康检查 | TCP 探活 443 或使用不触发登录的 HTTP 探针,间隔 5–10 秒,连续 2–3 次失败剔除 | 探针指向登录接口会产生大量登录失败记录,干扰审计 |
| 真实客户端地址 | 透传并仅信任受控代理来源的 X-Forwarded-For/X-Real-IP | 全部信任会让攻击者伪造来源 IP,污染登录与操作审计 |
| 超时 | proxy_connect/read/send_timeout 不小于长任务页面耗时(建议 60–300 秒) | 大文件上传、介质制作、报表导出中途失败 |
| 上传大小 | client_max_body_size 覆盖升级包与介质镜像上传需求 | 默认 1 MB 会导致升级包上传直接 413 |
| 长连接 | 如界面使用 WebSocket/SSE,需透传 Upgrade 与 Connection 头并放宽读超时 | 进度与告警推送不刷新 |
| TLS 终结 | 在负载均衡终结 TLS 并回源 HTTPS;回源明文仅限同一受控内网 | 跨网段明文回源会暴露管理凭据与数据 |
| 证书一致性 | 负载均衡与各后端节点的证书统一纳入同一台账 | 多张证书到期时间不一致造成部分节点浏览器告警 |
| 上传下载与限速 | 大流量路径避免经过带宽受限的代理链路 | 代理链路带宽不足会显著拉长恢复与介质制作时间 |
部署建议:负载均衡与反向代理放在受控网络区,仅暴露 443;同一时间只保留一条生效的配置路径;变更时先在测试域名验证会话保持与上传下载,再切换生产。所有代理层变更与 6.5 的域名变更一并记录,避免出现两套互相覆盖的配置。
6.9 访问验收
访问检查要记录入口、登录结果、版本和对应日志时间。
| 验收项 | 验证方法 | 期望结果 | 本次结论 |
|---|---|---|---|
| 页面可访问与登录 | 浏览器打开管理地址并登录 | 登录成功,可读取资源、策略、备份数据与日志 | 已验证(IP 方式、HTTP) |
| 版本信息 | 页面「关于」 | 显示 v1.2.0 | 已验证 |
| 证书链完整性 | openssl s_client -connect <域名>:443 -servername <域名>;浏览器证书详情 | 链完整、无自签名告警、有效期覆盖交付期 | 未实测 |
| 协议版本 | openssl s_client -tls1_2 / -tls1_1 分别测试 | TLS 1.2/1.3 成功,TLS 1.0/1.1 失败 | 未实测 |
| HTTP 跳转 | curl -I http://<域名> 查看响应码与 Location | 301 跳转到 https 且路径保留 | 未实测 |
| 域名访问 | 浏览器访问 https://<域名> 打开登录页 | 登录页正常、无混合内容告警 | 未实测 |
| 功能回归 | 经域名完成登录并读取资源、策略、备份数据与日志 | 与 IP 方式访问结果一致 | 未实测 |
源文档的同一节里,表格逐行写着"本次已验证",而紧接着的结论段又写"4.1 节记录的已观察结果仅覆盖 IP 方式下的页面打开与登录""实测数据须在实施阶段取得"。两种读法互斥。按全书口径,凡自相矛盾的实测声明一律按未实测处理,上表因此只给前两行打了"已验证"。HTTPS、证书链、域名访问、301 跳转这四项交付时必须现场实测并留证。
6.10 登录日志留存
登录审计至少记录账号、时间、来源地址、结果及失败原因,按经批准的保留期限归档。异常登录应与账号变更、操作日志和维护窗口关联排查。导出文件按最小权限保存,定期验证可读性。
入口在「日志管理 → 登录日志」,可按用户、地址、时间与访问状态查询。监控与审计的完整用法见第 10 章。
常见问题
许可管理页在哪里? 配置中心 → 许可管理,是「配置中心」下四个子菜单的第三个(凭证管理、加密管理、许可管理、邮件配置)。
只有许可证文件、没有私钥文件,能激活吗? 不能。弹窗里两个文件都带红色必填标记,许可证数据文件描述授权范围与有效期,私钥文件用于校验,必须配套使用。
页面显示 v1.2.0,许可证版本却是 2.0,是不是版本不匹配? 不是。产品版本、许可证版本、授权种类、镜像 tag 是四个不同对象,这个差异不能单独用来判定版本不兼容。
没有外网能不能激活? 可以。激活以「指纹文件 + 授权文件」为主,平台本身不需要出网,但需要一台可出网的终端或人工通道完成申请与回传,并且激活前必须先同步好时间。
账号被锁了怎么办? 参照做法是由创建该用户的管理员在用户管理里解除锁定。SupDRC 的解锁入口与所需权限未确认,也未确认 admin 是否豁免锁定。在确认之前不要把所有管理员都交给同一套认证源,至少保留一个可本地解锁的账号。
控制台现在走 HTTP,要不要马上切 HTTPS? 要,但不要在没有验收窗口的时候切。HTTPS、证书链、301 跳转这几项在核查环境里都没有实测过,切换后必须按 6.9 的表逐项实测并留证。
改了 HSTS 之后页面打不开,怎么退回去?
退不回去——这正是 HSTS 的设计。max-age 到期前浏览器只走 HTTPS。所以第一次启用必须用很小的 max-age 灰度。