第 4 章 · 安装前置条件与网络矩阵
适用对象:交付工程师、实施负责人 · 阅读约 12 分钟 · 对应产品界面版本 v1.2.0
安装 SupDRC 之前要先把三件事定下来:哪几台服务器承担哪些角色、每台服务器的硬件与系统是否够用、各角色之间的哪些端口必须放行。这三件事没定清楚就开工,最常见的结果是管理平台装完了但主机接不进来,或者备份跑起来才发现存储区链路带宽不够。
读完这一章你会做:
- 区分管理平台、数据获取器、存储库、挂载服务器、被保护主机五类角色,并决定它们分别落在哪台服务器上
- 按规模档位核对 CPU、内存、系统盘、数据盘与网卡配置
- 用七列防火墙矩阵开出可以提交给网络组的放行工单
- 核对系统参数、必需软件包与浏览器版本,并完成安装材料的 SHA-256 与签名校验
读本章的参数表之前,先记住两条:
- 源文档的「已确认 / 已核查」标注不可直接采信。 同一份文档里既把某项列为"已确认",又在同页末尾把它列进「还需要产品方提供」的清单。凡属这种情况,本章一律按未确认处理,并留下 TODO。真正来自界面或监听记录的观测值,本章会明确写出"核查环境观测值"。
- 源文档里的「本系统」不是 SupDRC。 源文档是把多家第三方产品的资料做品牌替换后拼进来的,「本系统」是替换残留,同一份文档里的多个「本系统」甚至指向不同产品。凡以「本系统……」叙述的能力、参数、默认值,本章都不写成 SupDRC 的产品行为,而是标注指代不明或直接留 TODO。
4.1 先确定角色怎么分布
部署前先确定管理平台、数据获取器、存储库和被保护主机分别运行在哪些服务器上。这四类对象加上挂载服务器,构成 SupDRC 的全部基础设施角色。
| 角色 | 作用 | 在哪一章配置 |
|---|---|---|
| 管理平台 | 控制台与管理服务,统一纳管其余组件 | 第 5 章、第 6 章 |
| 数据获取器(Backup Proxy) | 基础设施侧的数据传输服务,承载备份作业的数据流 | 第 8 章 |
| 数据存储库(Repository) | 备份数据落盘位置 | 第 8 章 |
| 挂载服务器(Mount Server) | 文件级与应用程序级还原时挂载还原点 | 第 8 章、第 12 章 |
| 被保护主机(Agent) | 装在业务主机上的备份代理 | 第 7 章 |
核查环境的实际布局是:平台主机同时运行管理容器、数据获取器及存储库进程,另有架构资源标记为 Mount Server。这是一个实例的布局记录,不是推荐部署形态;实际分开还是合设,按容量规划结论定,见第 3 章。
数据获取器是基础设施侧的服务,被保护主机上的 Agent 是另一个对象。两者的安装位置、端口、管理入口都不同,全书对这个区分做了统一处理,详见第 8 章。
除了服务器,还要先准备两类身份:平台用户用于登录控制台;服务器凭证用于接入被保护主机。应先准备目标地址、系统类型和获授权的账户,再按资源与保护组流程接入。
4.2 操作系统与硬件
系统支持范围以产品兼容性矩阵为准,不以单机观察替代产品支持清单。下表可用于评审和采购比对。
| 项目 | 技术要求 | 现场观测 |
|---|---|---|
| 管理端操作系统 | 随产品镜像交付,不单独安装操作系统;底层常见为 RHEL/CentOS 7 或 8 系列 x86_64 | 核查环境为 CentOS Linux 7 / x86_64 / 内核 3.10.0-862.el7.x86_64 |
| CPU 指令集 | x86-64-v2 及以上;物理机需支持 CPU 硬件虚拟化,虚拟机需开启嵌套虚拟化 | 无现场记录 |
| 容器运行时 | 管理服务以 Docker 容器方式运行,随镜像内置 | 核查环境 Docker 正在运行 |
| 被保护主机系统 | Windows Server 2008 R2 及以上;主流 Linux(RHEL、CentOS、Ubuntu、Debian、Rocky、Oracle Linux、SUSE/openSUSE、openEuler、AnolisOS、Kylin、UOS) | 以兼容性矩阵为准 |
| 数据库与中间件 | Oracle、SQL Server、MySQL、PostgreSQL、达梦、KingBase 等常见版本 | 以兼容性矩阵为准 |
| 时间同步 | 管理端与各组件需配置 NTP,保证日志、告警、还原点时间一致 | 建议项,见 4.4 |
各组件的参考支持范围:
| 组件 | 参考支持系统 | 架构 |
|---|---|---|
| 管理平台 | 随产品镜像交付,不单独安装操作系统;底层常为 RHEL / CentOS 7 或 8 系列 | x86_64 |
| 数据获取器(Proxy) | Linux x86_64:RHEL / CentOS 7 及以上、Ubuntu 20.04 及以上、Kylin V10、openEuler | x86_64 |
| 存储库(Repository) | 同上;另需支持 ext4 / XFS / LVM 及 iSCSI、FC、NFS、CIFS 外置存储 | x86_64 |
| 挂载服务器(Mount Server) | Windows Server 2012 R2 及以上 / Linux 主流发行版 | x86_64 |
| Agent(被保护主机) | Windows Server 2008 R2 及以上;RHEL / CentOS 6.7 及以上;Kylin V10、UOS、openEuler、SUSE、Ubuntu、Debian | x86_64(国产化平台另计) |
最低配置
管理端的最低配置参考如下:
| 项目 | 最低配置参考 |
|---|---|
| CPU | 16 核(物理机 1~2 颗) |
| 内存 | 16 GB(源文档在同一行括注了另一个值"最低 32 GB",见下方提示) |
| 系统盘 | 200 GB(推荐 480 GB SSD / 2 块组 RAID1) |
| 数据盘 | 7.2K 企业级 HDD,3 块起组 RAID5,容量按环境配置;系统盘与数据盘必须分离 |
| 网络 | 千兆网络起步 |
第一处:上表写"最低 16 核 / 16 GB",但同一行以「本系统为最低 32 GB」括注了另一个内存下限。按本章开头的口径,这个「本系统」指代不明,不能认定 32 GB 是 SupDRC 的下限。 第二处:上表写最低 16 核,而下面按规模档位给出的表里,50 台档的管理平台只要 8 核 / 16 GB。 两处都出自 DRC-005(§2.3 与 §6.2),源文档没有说明哪个是下限、哪个是建议值。采购与验收前须向产品方取得书面口径。
按规模档位的推荐配置
下表按 50 / 200 / 500 台被保护主机三档给出推荐配置。实际取值须结合保护容量、并发作业数、全备窗口与重删率复核。
| 组件 | 规模档 | CPU | 内存 | 系统盘 | 数据盘 | 网卡 |
|---|---|---|---|---|---|---|
| 管理平台 | 50 台 | 8 核(1 颗) | 16 GB | 200 GB SSD | 元数据 100 GB 及以上(独立于系统盘) | 千兆 ×2 |
| 管理平台 | 200 台 | 16 核(1 颗) | 32 GB | 200~480 GB SSD(RAID1) | 元数据 200 GB 及以上 | 千兆 ×2 + 万兆 ×1 |
| 管理平台 | 500 台 | 2 颗 ×16 核 | 64 GB 及以上 | 480 GB SSD(2 块组 RAID1) | 元数据 500 GB 及以上 | 万兆 ×2 |
| 数据获取器(Proxy) | 50 台 | 8 核 | 16 GB | 200 GB | 无(如需本地缓存建议 200 GB SSD) | 千兆 ×2 |
| 数据获取器(Proxy) | 200 台 | 16 核 | 32 GB | 200 GB | 缓存 200~480 GB SSD | 千兆 ×2 + 万兆 ×1 |
| 数据获取器(Proxy) | 500 台 | 2 颗 ×16 核 | 64 GB | 480 GB SSD | 缓存 480 GB SSD 及以上 | 万兆 ×2 |
| 存储库(Repository) | 50 台 | 8 核 | 16 GB | 200 GB | 7.2K 企业级 HDD,3 块起组 RAID5 | 千兆 ×2 |
| 存储库(Repository) | 200 台 | 16 核 | 32 GB | 200 GB | HDD 组 RAID5 / RAID6,容量约按保护量 ×1.5 规划 | 万兆 ×1 |
| 存储库(Repository) | 500 台 | 2 颗 ×16 核 | 64 GB | 480 GB SSD(RAID1) | HDD RAID6 + SSD 缓存 / 分层 | 万兆 ×2 |
| 挂载服务器(Mount Server) | 50 台 | 4 核 | 8 GB | 100 GB | 按最大单次挂载恢复的临时空间预留 | 千兆 ×1 |
| 挂载服务器(Mount Server) | 200 台 | 8 核 | 16 GB | 200 GB | 同上,按并发挂载数放大 | 千兆 ×1 |
| 挂载服务器(Mount Server) | 500 台 | 16 核 | 32 GB | 200 GB | 同上,按并发挂载数放大 | 万兆 ×1 |
通用约束:
- 系统盘与数据盘必须物理分离,已安装系统的磁盘不得再用作备份数据盘。
- 存储库单块磁盘故障不应导致备份链不可读,建议 RAID5 起步,关键环境采用 RAID6 或双副本。
- 虚拟化部署时须确认 CPU 硬件虚拟化已开启,并按虚拟化平台要求设置 CPU 模式(如直通 / Host 模式)。
4.3 端口与防火墙矩阵
端口检查要按角色和通信方向执行,不要把全部后台监听端口对所有客户端开放。后台还能观察到数据库、缓存、消息与指标服务的监听,那些是核查环境的组件信息,不能据此认定被保护主机需要访问这些端口。
同一批端口在不同源文档里归给了不同角色:
- 37000 / 37001:一处记为被保护主机侧监听,另一处的矩阵里既出现在数据获取器侧,同一张表的另一行又出现在恢复目标主机侧。
- 35000 / 35001:一处记为两个端口都由数据获取器监听,另一处记为 35000 在获取器侧、35001 在管理平台侧。
这些冲突尚未裁决,本手册不替产品方选定其中一种读法。开工单、做网络方案时以附录 B 的矩阵为准;本节表格用于理解方向与用途,遇到与附录 B 不一致的地方,以附录 B 为准并反馈。
核查环境观测到的端口
下表全部来自界面配置值或后台监听记录,是本章证据等级最高的一组数据。
| 组件或对象 | 端口 | 用途 | 证据 |
|---|---|---|---|
| 被保护主机 | 37000 | 服务通信 | 「新增被保护资源」表单预置值 |
| 被保护主机 | 37001 | 数据传输 | 「新增被保护资源」表单预置值 |
| 数据存储库 | 36000 | 存储库服务 | 「新增备份存储库资源」表单预置值与后台监听 |
| 数据存储库 | 36001 | 数据传输 | 「新增备份存储库资源」表单预置值与后台监听 |
| 数据获取器(Proxy) | 35000 | 应用服务端口 | 「新增数据获取器」表单预置值与后台监听 |
| 数据获取器(Proxy) | 35001 | 通讯端口 | 「新增数据获取器」表单预置值与后台监听 |
| Linux 服务器 | 22 | SSH 连接(新增备份资源表单的「SSH 端口号」默认值,现场可改) | 表单字段可见 |
当前 Web 页面通过 HTTP 80 访问。万网加速器的新增表单显示流量端口 38000,但核查环境没有加速器进程的验证记录,该端口只在部署加速器时才需要考虑。
放行矩阵
下表按"源端 / 源端端口 / 目标端 / 目标端端口 / 协议 / 端口说明 / 是否必需"七列给出。源文档在"是否必需"列里用了「已确认」这类标注,按本章开头的口径,这类标注一律视为待产品方书面确认,不作为结论。
| 源端 | 源端端口 | 目标端 | 目标端端口 | 协议 | 端口说明 | 是否必需 |
|---|---|---|---|---|---|---|
| 浏览器(管理客户端) | ALL | 管理平台 | 80 | TCP | 控制台 HTTP 访问(现场已验证可访问) | 必需;未开放 80 时须手动输入 https://IP |
| 浏览器(管理客户端) | ALL | 管理平台 | 443 | TCP | 控制台 HTTPS 访问 | 建议 |
| 被保护主机(Agent) | ALL | 管理平台 / 数据获取器 | 37000 | TCP | 代理服务通信 | 必需 |
| 被保护主机(Agent) | ALL | 管理平台 / 数据获取器 | 37001 | TCP | 代理数据传输 | 必需 |
| 管理平台 / 数据获取器 | ALL | 数据存储库 | 36000 | TCP | 存储库服务 | 必需 |
| 管理平台 / 数据获取器 | ALL | 数据存储库 | 36001 | TCP | 存储库数据传输 | 必需 |
| 管理平台 | ALL | 数据获取器(Proxy) | 35000 | TCP | 数据获取器应用服务 | 必需 |
| 管理平台 | ALL | 数据获取器(Proxy) | 35001 | TCP | 数据获取器通讯 | 必需 |
| 管理平台 / 数据获取器 | ALL | Linux 被保护主机 | 22(现场可改) | TCP | SSH 接入与代理分发 | 必需;实际值按现场配置 |
| 管理平台 / 数据获取器 | ALL | Windows 被保护主机 | 445 / 135 / 5985 | TCP | SMB / WMI / WinRM 接入与代理分发 | 按接入方式 |
| 管理平台 / 数据获取器 | ALL | 虚拟化平台(vCenter / ESXi) | 443 | TCP | 无代理备份接口调用 | 仅无代理场景 |
| 管理平台 | ALL | 流量加速器 | 38000 | TCP | 加速器流量端口(页面表单可见,无进程验证记录) | 仅部署加速器时 |
| 管理平台 / 存储库 | ALL | NTP 服务器 | 123 | UDP | 时间同步 | 建议 |
| 管理平台 / 存储库 | ALL | DNS 服务器 | 53 | UDP / TCP | 名称解析 | 建议 |
| 管理平台 | ALL | SMTP 邮件服务器 | 25 / 465 / 587 | TCP | 邮件告警与报表通知 | 可选(启用邮件通知时) |
| 管理平台 | ALL | Syslog / SIEM 平台 | 514 / 6514 | UDP / TCP | 审计日志外发 | 可选 |
备份产品的内部数据连接由组件动态分配源端口,因此防火墙工单里源端口不写死数值,只写目的端口。源文档引用的原话是"因内部连接端口随机,故源端端口开放情况为『开放全部端口』,即 ALL",但这句出自以「本系统」叙述的端口表,指代不明,未确认是否为 SupDRC 的官方表述。这条做法本身是备份类产品的通用工程惯例,可以照做;引用来源不要写成 SupDRC 官方口径。
两种代理网络模式
上表按**模式 2「客户端连接服务端」**编排,也就是被保护主机主动连接数据获取器的固定目的端口(37000 / 37001),防火墙只需放行"生产区 → 数据服务区"的单向出向。
另有模式 1「服务端连接客户端」:数据获取器反向连接被保护主机上的一个管理监听端口,需要放行"数据服务区 → 生产区"出向。若现场因网络分区必须采用模式 1,须先取得该模式下被保护主机的监听端口值,再在矩阵中补一行:
| 源端(模式 1) | 源端端口 | 目标端 | 目标端端口 | 协议 | 说明 | 是否必需 |
|---|---|---|---|---|---|---|
| 数据获取器(Proxy) | ALL | 被保护主机(Agent) | 待产品方确认 | TCP | 服务端反向连接客户端的管理监听端口 | 仅模式 1 必需 |
源文档多处引用了参照产品的端口(22710、22711、23100、3306),它们与 SupDRC 界面上实际可见的 35000/35001、36000/36001、37000/37001 不是同一套取值。开工单时以附录 B 为准,参照产品的端口不要混进去。
连通性验证
在源端执行 telnet <目标地址> <端口> 或 nc -vz <目标地址> <端口>(Windows 可用 Test-NetConnection <目标地址> -Port <端口>),同时在目标端抓包确认双向流量。仅单向放行不得视为验证通过,验证结果按 4.5 的核对表登记证据。
完整端口清单见附录 B。
4.4 系统参数与必需软件包
实施前逐项核对下表,并保留检查输出作为证据。只有产品文档明确要求的设置才可作为强制项,其余为推荐基线。
| 参数 | 建议值 / 要求 | 检查方法 |
|---|---|---|
| NTP 时间同步 | 管理平台、数据获取器、存储库、挂载服务器统一指向同一 NTP 源;偏差建议 ≤ 1 s,告警口径建议 ≤ 100 ms | chronyc tracking、ntpq -p、timedatectl |
| 时区 | 全环境统一(建议 UTC 或统一本地时区)并在记录中注明,避免日志时间错位 | timedatectl、date |
| DNS | 配置可用 DNS,能解析 NTP、SMTP、AD/LDAP 域名;未部署 DNS 时须在 hosts 中登记 | nslookup、dig、getent hosts |
| 主机名解析 | 各组件使用唯一 FQDN,正反向解析一致;127.0.0.1 localhost 与真实主机名不得冲突 | hostname -f、hostname -i、getent hosts |
| 代理(Proxy)设置 | 内网离线环境不配置或明确配置 HTTP(S)_PROXY;须保证代理不拦截管理平台自身通信端口 | env | grep -i proxy、cat /etc/environment |
| SELinux | 按产品文档要求配置策略;参照做法为安装脚本配置 SELinux 规则或设为 permissive,不建议长期 disabled | getenforce、sestatus |
| 防火墙 | 按 4.3 矩阵放行,默认拒绝入站;管理面与数据面建议分区分域 | firewall-cmd --list-all、iptables -L -n |
| 内核头文件与编译工具链 | 涉及内核模块(卷级 / 块级保护、实时复制)时需与运行内核严格一致的 kernel-devel / linux-headers,以及 gcc、make、dkms | uname -r、rpm -q kernel-devel gcc make dkms、dpkg -l linux-headers-$(uname -r) |
| 文件描述符 | 服务进程 nofile 建议 ≥ 65535,大规模并发可取 65535~1048576;须同时调整 systemd 与 limits.conf | ulimit -n、cat /proc/<pid>/limits |
| 进程 / 线程上限 | nproc 建议 ≥ 4096,并发挂载或大量小文件场景适当放大 | ulimit -u、cat /proc/sys/kernel/threads-max |
| 磁盘挂载 | 数据盘独立挂载并加入开机自动挂载;系统盘剩余空间建议保留 20% 以上 | df -h、lsblk、cat /etc/fstab |
| 必需软件包 | openssh-server、tar、gzip、rsync、curl、chrony 或 ntp;按产品文档要求另装 iSCSI initiator(iscsi-initiator-utils / open-iscsi)、NFS / CIFS 客户端、lvm2 | rpm -qa | grep -E 'openssh|rsync|chrony|iscsi|lvm' |
| 账户权限 | 服务账号最小权限;代理安装账号需具备 sudo 或等价权限,禁止使用可交互 root 长期登录 | id <账号>、sudo -l -U <账号> |
浏览器
管理控制台为 B/S 架构,可在 PC、平板等设备通过浏览器访问。
| 浏览器 | 参考最低版本 |
|---|---|
| Google Chrome | 39 及以上 |
| Mozilla Firefox | 19 及以上 |
| Microsoft Edge(Chromium 内核) | 90 及以上 |
| Apple Safari | 13 及以上 |
| Internet Explorer | 不支持 |
其他要求:推荐分辨率 1920×1080 或更高;须启用 TLS 1.2/1.3;使用自签名证书时需先导入企业 CA 或把该地址加入信任列表,否则浏览器会出现证书告警;启用浏览器弹窗拦截或广告插件可能影响报表导出与告警弹窗展示。以 IP 访问时需按 4.3 放行 80 / 443。
这份版本基线在源文档里以「本系统」叙述,指代不明,未确认是否为 SupDRC。实际交付时以产品方给出的浏览器兼容清单为准。
4.5 安装材料与校验
安装材料核对的顺序固定为:登记组件名称 → 登记版本 → 登记适用系统 → 登记来源与大小 → SHA-256 比对 → 签名校验。每一步都要留证据。
| 序号 | 核对项 | 要求 / 判定依据 |
|---|---|---|
| 1 | 组件名称与用途 | 管理平台 / 数据获取器 / 存储库 / 挂载服务器 / Agent 安装包 |
| 2 | 版本号与发布基线 | 与《版本对应表》批准的产品、组件、Agent 版本一致 |
| 3 | 适用系统与架构 | 与目标主机操作系统、内核、架构匹配 |
| 4 | 来源与文件大小 | 登记交付渠道、获取时间、文件大小 |
| 5 | 文件完整性校验值 | 与随产品提供的 SHA-256 逐项比对,一致方可用于安装 |
| 6 | 数字签名(如提供) | 校验签名者身份、证书有效期与验证结果 |
| 7 | 随附许可材料 | 许可证数据文件与私钥文件齐备,且与目标设备匹配 |
| 8 | 安装与回退材料 | 安装步骤、回退方案、所需依赖包齐备 |
校验命令按包格式选择:
# SHA-256 比对(十六进制不区分大小写,但不得忽略任何字符差异)
sha256sum -b <安装包>
# Windows
certutil -hashfile <安装包> SHA256
# 或 PowerShell
Get-FileHash -Algorithm SHA256 <安装包>

# 签名校验(按包格式择一)
gpg --verify <安装包>.asc <安装包>
rpm --checksig <安装包>.rpm
dpkg-sig --verify <安装包>.deb
signtool verify /pa /v <可执行文件>
校验值应从独立于安装包的可信渠道取得,不得与安装包由同一封邮件下发。校验不一致时立即停止使用该安装包,就地隔离并保留原件,记录文件名、来源、两次摘要值和时间,通过工单重新获取;在取得一致校验值之前不得进入安装或升级窗口。
4.6 装完之后应该看到什么
管理平台装好、控制台能登录之后,先打开「系统概览」确认页面能正常渲染。这一步只是确认平台自身起来了,受保护的工作负载此时应该还是 0,因为主机要到第 7 章才接入。
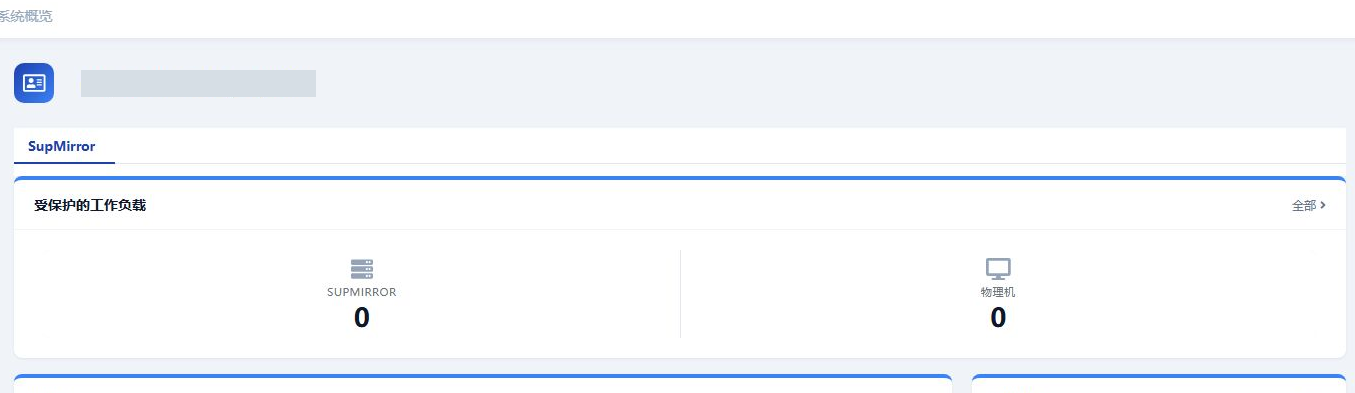
刚装完平台、还没接入任何主机时,两个计数都应该是 0;如果这里已经有非零值,说明这套环境不是全新部署,先查清楚已有对象再继续。
控制台的「快速开始」页给出了产品自己的配置顺序:01 配置许可证 → 02 配置备份源 → 03 配置账号 → 04 配置数据移动代理 → 05 配置存储库 → 06 配置备份作业 → 07 管理备份。本卷后面几章按这个顺序展开,其中 01 对应第 6 章,02、03 对应第 7 章,04、05 对应第 8 章,06、07 对应第 9 章。
左侧导航里这个对象叫「数据获取器」,新增表单里的类型叫 SupMirror Backup Proxy,而「快速开始」页把它写成「配置数据移动代理」。三个名字指同一个对象,本手册统一用数据获取器(Backup Proxy)。
4.7 主机接入前的最后一次检查
在服务器凭证和资源页面确认账号类型与目标系统一致;已经接入的主机检查资源状态、代理状态及保护组成员。
对于不在线的主机,不要通过开启自动重启来代替原因排查。保护组发现计划里的「自动重新启动受保护的计算机」开关涉及业务中断,必须单独审批,见第 7 章。
常见问题
管理端要不要自己先装操作系统? 不要。管理端随产品镜像交付,交付形态是"软件与操作系统集成在同一个 ISO 镜像中"。核查环境底层是 CentOS 7,但那是实例记录,不是需要你先准备的前置条件。
被保护主机需要访问存储库的 36000/36001 吗? 按本章矩阵不需要:生产区只需向数据获取器所在网段开放 37000/37001(Linux 主机另需 SSH 端口)。但端口归属在源文档之间存在冲突(见 4.3 的提示),实际工单以附录 B 为准。数据路径的推导过程见第 8 章。
防火墙工单里源端口写什么? 写 ALL。备份产品的内部数据连接源端口随机分配,写死数值会导致连接间歇性失败,而且这种故障很难定位。
控制台只能用 HTTP 80 访问吗?
核查环境验证的是 HTTP 80。443 在矩阵里是"建议"。若 80 端口放开,浏览器输入 IP 会自动跳转 HTTPS;若 80 未放开,需手动输入 https://<地址>。HTTPS 的启用与证书更换见第 6 章。
38000 这个端口要不要提前放行? 只在部署万网加速器时才需要。这个值来自页面表单,核查环境里没有加速器进程的验证记录,不建议默认开放。
时间不同步会有什么后果? 日志、告警、还原点的时间会对不上,排障时无法按时间轴串联;许可证激活还可能因签名或证书校验失败而失败(见第 6 章)。NTP 是建议项里优先级最高的一条。