配置 SSH 暴力破解防护
关于此功能
SSH 暴力破解防护是一种主动防御机制,旨在防止使用自动化脚本或工具对 SSH 服务发起的暴力破解攻击。其核心思想是监控和限制 SSH 登录失败次数,临时阻止可疑攻击源 IP地址,保护管理平台主机免遭密码泄露或弱密码影响。
工作机制
Figure-1 工作机制
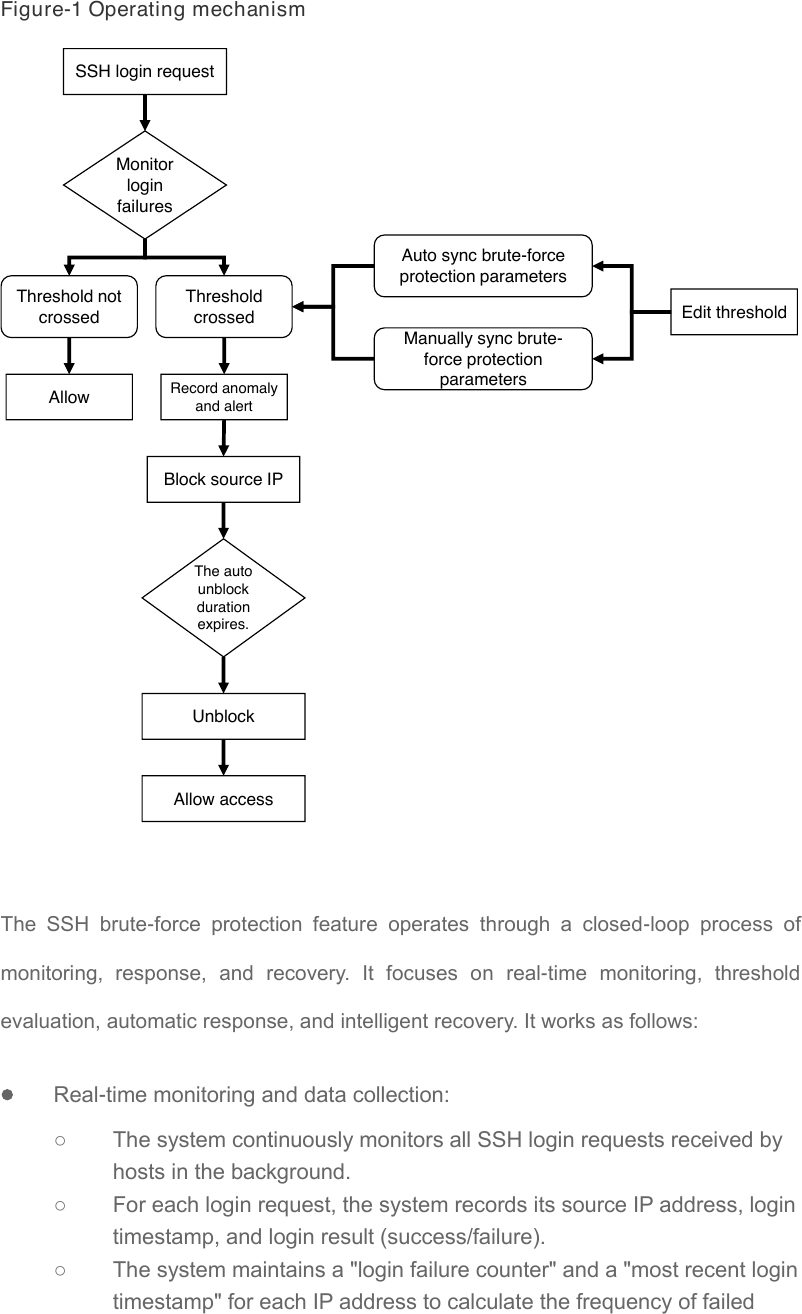
SSH 登录请求
监控登录失败
自动同步暴力破解防护参数未越过阈值 越过阈值 编辑阈值手动同步暴力破解防护记录异常参数放行并告警
阻止源 IP
自动解除阻止时长到期。
解除阻止
允许访问
SSH 暴力破解防护功能通过监控、响应和恢复的闭环流程运作。它专注于实时监控、阈值评估、自动响应和智能恢复。其工作原理如下:
• 实时监控和数据采集:
○ 系统在后台持续监控主机接收到的所有 SSH 登录请求。○ 对于每次登录请求,系统记录其源 IP 地址、登录时间戳和登录结果(成功/失败)。○ 系统为每个 IP 地址维护一个"登录失败计数器"和一个"最近登录时间戳",以计算登录失败
尝试的频率。
• 阈值评估和异常识别:
○ 系统判断是否超过管理员设置的阈值(例如 8 次/60 秒)。○ 如果某个 IP 地址在设置的时间窗口内(例如 60 秒)的登录失败次数达到或超过预设阈值,系统判定该 IP 地址可能正在发起暴力破解攻击,并触发暴力破解防护策略。
• 自动响应和阻止:
○ 记录异常并触发告警:系统记录异常并通过告警系统实时通知管理员。○ 自动阻止:系统立即执行阻止操作并将该 IP 地址添加到拒绝列表。○ 防火墙联动:系统使用底层防火墙策略对目标 IP 地址实施网络层访问控制,阻止后续的 SSH 登录请求。
• 自动解除阻止和恢复:
○ 解除阻止时长管理:管理员配置自动放行所需时间,例如 10 或 30 分钟。○ 到期自动解除阻止:当阻止时长结束时,系统自动将该 IP 从拒绝列表中移除并恢复其访问权限。○ 告警确认机制:为防止告警泛滥,系统对告警应用智能处理逻辑。▪ 如果阻止时长少于 10 分钟,系统将自动确认告警。管理员无需采取行动。▪ 如果阻止时长为 10 分钟或更长,系统将不会自动确认告警。管理员必须手动确认告警,以防止错误或遗漏关键安全事件。
• 配置同步和动态更新:
○ 参数配置:管理员可以在"SSH 暴力破解防护参数"页面上设置触发阈值(例如 8 次/60 秒)和自动解除阻止时长。○ 同步机制: ▪ 手动同步:管理员可以单击"同步"按钮,立即将新配置推送到所有管理平台主机,确保策略一致性。▪ 自动同步:系统在下一个巡检周期(固定为 10分钟)中自动将配置更新到所有主机。○ 配置范围:编辑阈值后,新设置适用于新阻止的 IP 地址,但不适用于已阻止的 IP 地址,确保策略平滑过渡。
适用场景
SSH 暴力破解功能适用于所有需要通过 SSH 进行远程管理的场景。
• 云平台和数据中心管理:管理员在云平台或大型数据中心环境中远程管理数百或数千台服务器。暴力破解攻击可以快速攻陷大量主机。该功能有效阻止攻击并保护关键资产。
• 企业 IT 运维:IT 运维人员经常使用 SSH 登录服务器进行维护、部署和故障排查。该功能防止外部攻击者利用运维人员的账户密码,确保运维安全。
• 高风险环境的安全加固:该功能是保护存储敏感数据或关键应用系统的主机的基础安全措施。它有效降低了由密码泄露导致的系统入侵风险。
• 对抗自动化攻击:应对日益猖獗的自动化暴力破解工具,该功能使用速率限制和阻止机制,有效挫败攻击并将尝试次数控制在安全范围内。
配置 SSH 暴力破解防护参数
您可以设置特定时段内允许的最大 SSH 登录失败次数。例如,将 60 秒内允许的最大连续 SSH 登录失败次数设置为 4。如果达到最大次数后再发生一次登录失败,系统会自动阻止用户通过 SSH 登录到主机。您还可以设置在 IP 地址被阻止后,系统自动放行该 IP 地址所需的时间。
- 在顶部导航栏上,单击"安全"。2. 从左侧导航窗格中,选择"SSH 暴力破解防护"。3. 单击"参数"。配置以下参数: ○ 频率:设置触发 SSH 暴力破解攻击防护的频率。假设您将频率设置为 60 秒内 8 次。如果某个 IP 地址在 60 秒内的连续 SSH 登录失败次数达到8 次,则会触发 SSH 暴力破解攻击防护。达到频率时,平台立即生成告警。如果非法 IP 地址在拒绝列表中停留的时间少于 10 分钟,生成的告警将被自动确认。如果时长超过 10 分钟,您必须手动确认这些告警。○ 自动放行所需时间:设置在 IP 地址的 SSH 登录失败频率达到上限后,系统自动放行该 IP 地址所需的时间。此配置不会对已被阻止的 IP地址生效。4. 单击"确定"。
同步 SSH 暴力破解防护设置
执行此任务以手动将更新后的 SSH 暴力破解防护设置同步到平台上的所有主机,以保持配置一致性。如果您不执行手动同步,系统将在下一个系统更新周期(10分钟)中自动更新平台上所有主机的 SSH 暴力破解防护设置。
- 在顶部导航栏上,单击"安全"。2. 从左侧导航窗格中,选择"SSH 暴力破解防护"。3. 单击"同步"。
查看 SSH 暴力破解防护状态
该功能提供一个直观的界面,显示多台主机的 SSH 暴力破解防护状态和网络信息。
- 在顶部导航栏上,单击"安全"。2. 从左侧导航窗格中,选择"SSH 暴力破解防护"。3. 单击"状态"。您可以查看平台上主机的 SSH 暴力破解防护状态。4. 要关闭对话框,请单击"关闭"或该图标。
刷新已阻止的 IP 列表
如果某个 IP 地址的 SSH 登录失败频率达到指定上限,但该 IP 地址不在已阻止的 IP 列表中,您可以使用该功能刷新列表。要解除列表中某个 IP 地址的阻止,请在该 IP 地址的"操作"列中单击"放行"按钮,或等待系统自动放行 IP 地址所需的指定时间到期。
- 在顶部导航栏上,单击"安全"。2. 从左侧导航窗格中,选择"SSH 暴力破解防护"。3. 单击刷新图标。4. 要手动解除某个已阻止的 IP 地址的阻止,请在该 IP 地址的"操作"列中单击"放行"按钮。