管理密码应用安全性评估
管理密码应用安全性评估
密码应用安全性评估用于评估使用商用密码技术、产品和服务的网络和信息系统中密码应用的合规性、正确性和有效性。系统通过集成第三方加密模块和签名与验证服务,实现高强度的数据加密、完整性校验、身份认证和可追溯操作,构建多层次、全流程的密码安全防护体系。该功能的逻辑结构如下:
Figure-1 逻辑结构
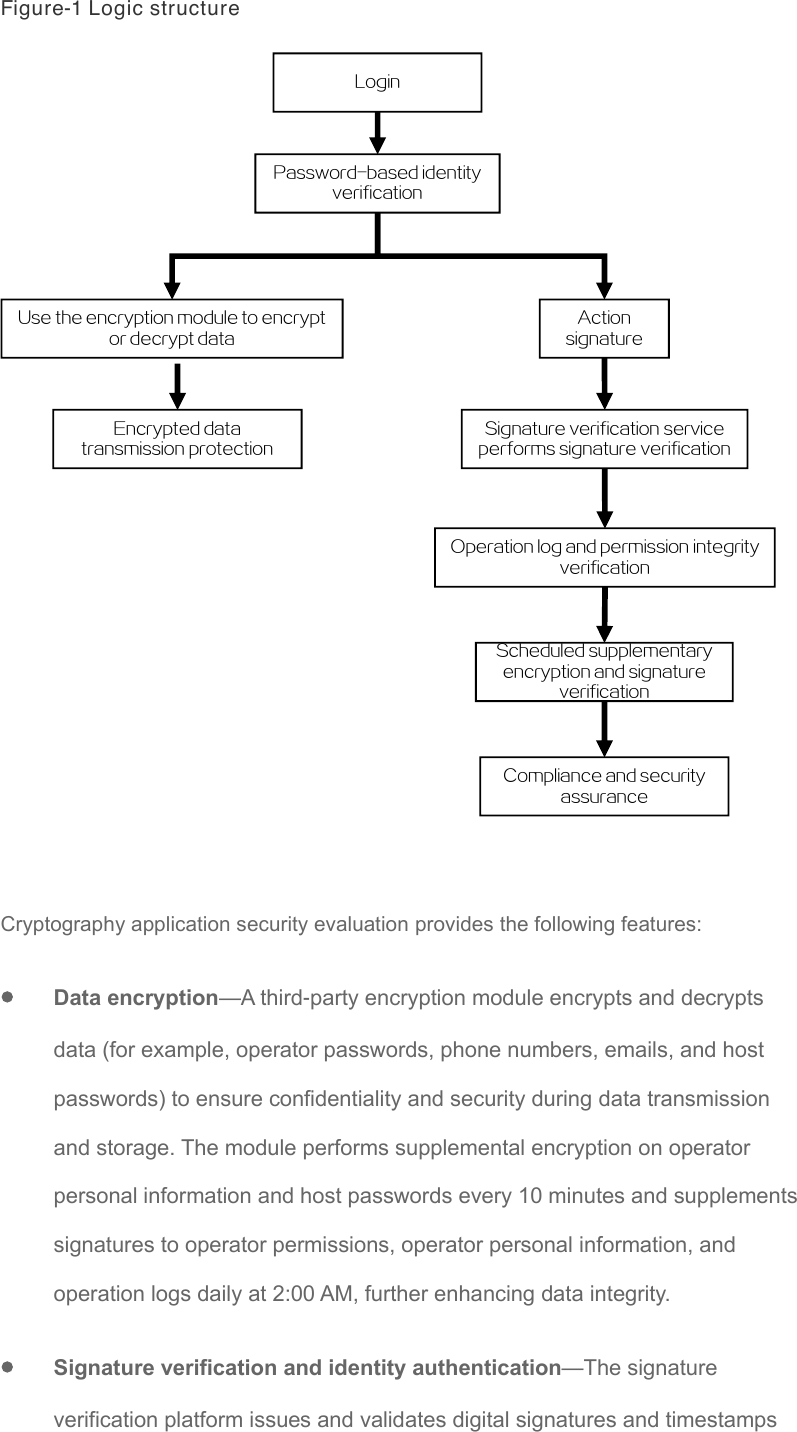
登录
基于口令的身份验证
使用加密模块加密 动作或解密数据 签名
加密数据 签名验证服务传输保护 执行签名验证
操作日志与权限完整性验证
定时补充加密与签名验证合规性与安全性保障
密码应用安全性评估提供以下功能:
• 数据加密——第三方加密模块加密和解密数据(例如操作员密码、电话号码、邮件地址和主机密码),确保数据在传输和存储过程中的机密性和安全性。该模块每 10 分钟对操作员个人信息和主机密码执行补充加密,并每天凌晨 2:00对操作员权限、操作员个人信息和操作日志补充签名,进一步增强数据完整性。
• 签名验证与身份认证——签名验证平台为操作员和管理员签发并验证数字签名和时间戳,确保身份真实且操作可验证。所有关键操作和日志都经过签名和验证,保证记录防篡改且可追溯。
• 操作日志与操作员完整性保护——启用加密模块后,系统验证操作员个人信息、操作员权限以及所有操作日志的完整性。您可以在操作员列表和日志中实时查看结果。定时补充加密和验证可防止对权限或日志的恶意篡改。
限制和指引
• 在 RBAC 模式下,只有安全管理员才能管理 CASE。
• 在启用 CASE 和进行版本升级之前,请确保系统中所有操作员的权限完整性正确。如果操作员在升级前或升级后的权限完整性异常,该操作员将无法登录系统。
• 在设置双机热备系统之前,请确保主系统和备系统均未配置 CASE,并且主系统和备系统的相同目录中包含相同组件名的相同组件。
• 在启用 2FA 登录时,请确保创建的 UKEY 上的 CN 字段设置为对应操作员的名称,以便于登录和使用。
• 为避免系统错误,请勿在配置 CASE 并启动加密模块后将平台类型更改为无。
• 为使配置生效,在编辑加密模块配置文件(例如 FMDevice.conf)后,请使用 CLI 通过 systemctl restart tomcat命令重启 Tomcat 服务。
配置加密模块设置
通过连接加密模块,系统可以调用加密模块提供的加密算法和功能来保护关键数据,如操作员密码、电话号码、邮件地址和主机密码。这确保数据的安全传输和存储,增强系统的整体安全性和隐私性。
-
在顶部导航栏上,单击"安全"。
-
从左侧导航窗格中,选择"CASE"。
-
在"加密模块设置"选项卡上,单击"编辑"。
-
编辑参数,然后单击"确定"。
测试与加密模块的连通性
执行此任务以验证系统与加密模块之间的通信是否正常,确保后续操作能正常使用。
-
在顶部导航栏上,单击"安全"。
-
从左侧导航窗格中,选择"CASE"。
-
在"加密模块设置"选项卡上,单击"编辑"。
-
在"加密模块 IP"字段旁边单击"测试连通性"。
启用加密
执行此任务以在配置加密模块设置后实施数据加密。
-
在顶部导航栏上,单击"安全"。
-
从左侧导航窗格中,选择"CASE"。
-
在"加密模块设置"选项卡上,单击"编辑"。
-
单击"启用加密"。
配置签名验证平台设置
在系统启用 2FA 后,签名验证平台可以验证操作员的身份。如果未配置 CASE,则无法为 2FA 选择 Fisec 认证。
-
在顶部导航栏上,单击"安全"。
-
从左侧导航窗格中,选择"CASE"。
-
单击"签名验证平台设置"选项卡,然后单击"编辑"。
-
编辑参数,然后单击"确定"。
测试与签名验证平台的连通性
执行此任务以验证系统与签名验证平台之间的通信是否正常。
-
在顶部导航栏上,单击"安全"。
-
从左侧导航窗格中,选择"CASE"。
-
单击"签名验证平台设置"选项卡,然后单击"编辑"。
-
在"签名验证平台 IP"字段旁边单击"测试连通性"。
参数
• 加密模块设置:
○ 加密模块状态:加密模块的当前状态。
○ 平台类型:选择加密模块的类型。
○ 加密模块 IP:输入加密模块的 IP 地址。不支持 IPv6 地址。
○ 加密密钥:输入加密模块的密钥,该密钥在加密模块上配置。
○ 组件路径:输入系统中存储 CASE 组件的目录,必须以 /vms 开头。您必须手动将 CASE 组件(.tar.gz 格式)上传到指定的目录并确保配置正确。设置双机热备系统时,请确保备 CVM 主机的相同目录中存在相同的组件文件。
• 签名验证平台设置:
○ 签名验证平台:选择签名验证平台。仅支持 Fisec。
○ 签名验证平台 IP:输入签名验证平台的 IP 地址。不支持 IPv6 地址。