第 16 章 · 目录服务、登录与认证
适用对象:平台管理员 · 阅读约 5 分钟 · 对应版本 管理控制台 0.1.0
- 说清楚整套 SupCube 现在用哪种方式登录,以及它的关键地址在哪看。
- 看懂三种登录方式各自的状态。
- 知道 AD / LDAP 目录同步现在做到哪一步、还差什么。
登录与认证
左侧导航「安全与访问 → 登录与认证」。这一页回答一个问题:整套 SupCube 现在靠什么认人。
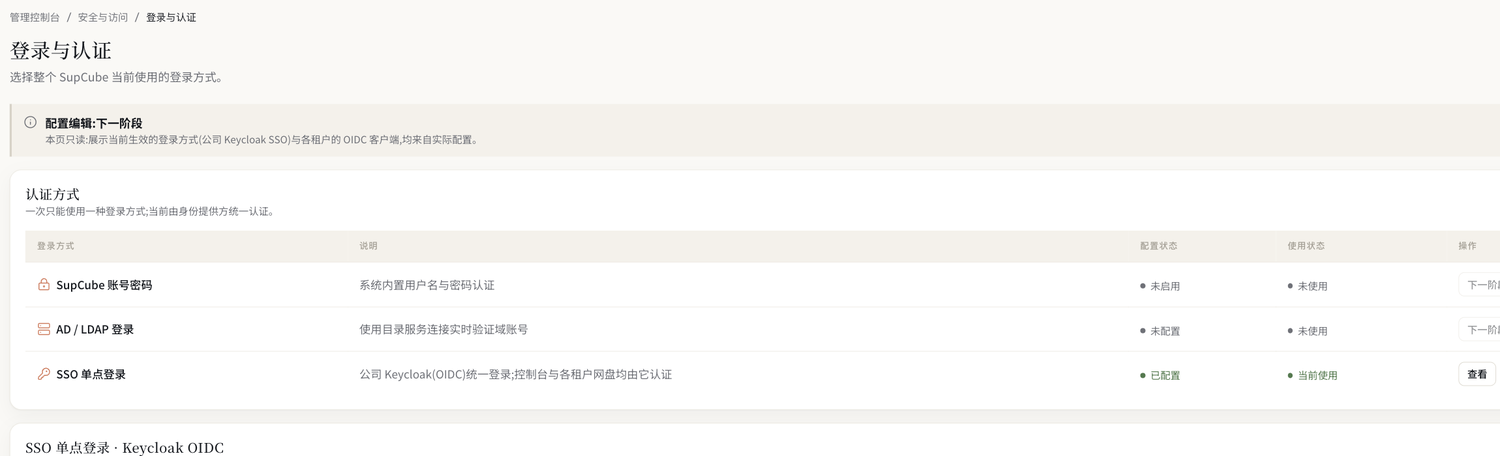
三种登录方式,当前生效的是 SSO 单点登录。
| 登录方式 | 说明 | 当前状态 |
|---|---|---|
| SupCube 账号密码 | 系统内置的用户名密码认证 | 未启用、未使用 |
| AD / LDAP 登录 | 用目录服务连接实时验证域账号 | 未配置、未使用 |
| SSO 单点登录 | 公司 Keycloak(OIDC)统一登录;控制台与各租户网盘都由它认证 | 已配置、当前使用 |
页面明确写着「一次只能使用一种登录方式」。当前是 SSO,所以:用户的账号、密码、多因素验证全在公司身份系统里管,网盘这边不存密码,也改不了密码。
点 SSO 那一行的「查看」,下面展开「SSO 单点登录 · Keycloak OIDC」详情:提供方、Issuer、发现文档地址及其可达状态、authorization / token / end_session 三个端点,以及控制台和各租户用的客户端名。这些都是控制台从集群里实时读的,排查登录问题时先看「发现文档可达」这一项。
这一页目前只读(灰条写着「配置编辑:下一阶段」)。要切换登录方式,现在得改集群里的配置,找平台运维。
目录服务
左侧导航「用户与组织 → 目录服务」。它管的是:把 AD 或 SSO 里的群组同步进来,这样人员的进出由目录统一驱动,不用在网盘里一个个加。
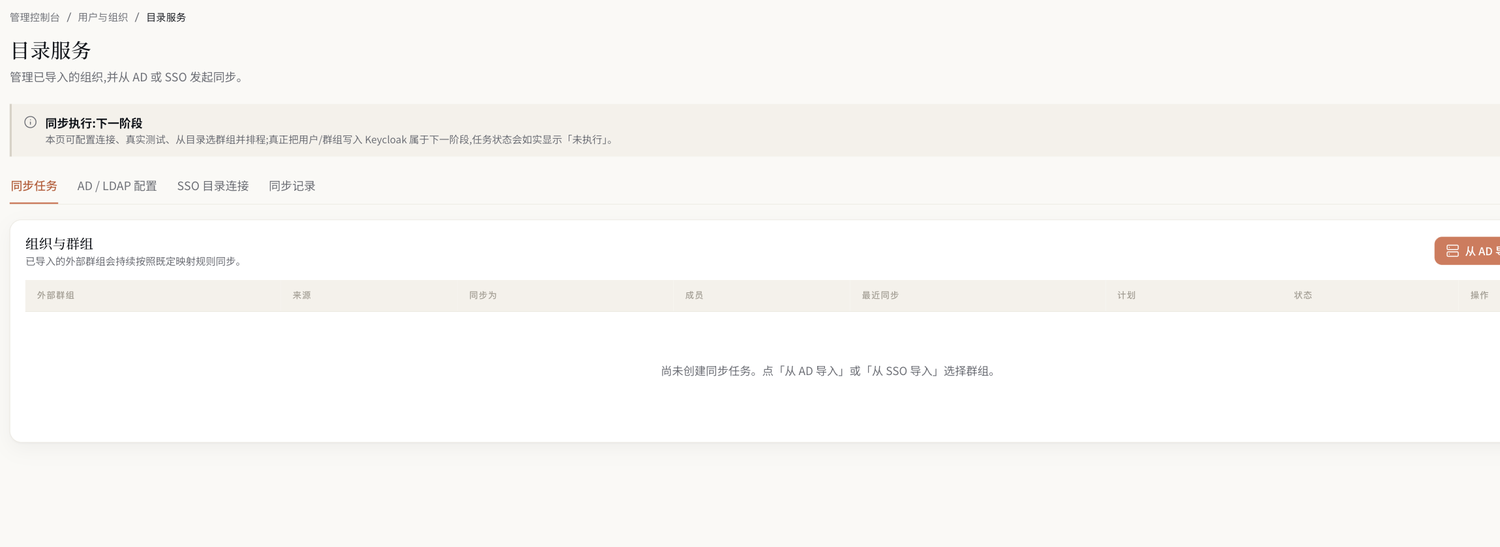
目录服务页。灰条清楚写明了哪一部分还没做。
| 标签 | 做什么 | 现在能做吗 |
|---|---|---|
| 同步任务 | 列出已导入的外部群组、同步成什么、成员数、最近同步时间、计划和状态 | 能建任务 |
| AD / LDAP 配置 | 填 AD / LDAP 的连接信息并做真实连通性测试 | 能配、能测 |
| SSO 目录连接 | 配置从 SSO 侧读取目录 | 能配 |
| 同步记录 | 历次同步的结果 | 能看 |
**能配、能测、能排程,但还不会真的写入。**页面灰条原文:「真正把用户/群组写入 Keycloak 属于下一阶段,任务状态会如实显示『未执行』」。所以现在建了同步任务也不会真的同步人;别把它当成已经在跑的东西。
没有同步任务时,页面中间显示「尚未创建同步任务。点『从 AD 导入』或『从 SSO 导入』选择群组。」
常见问题
| 现象 | 怎么办 |
|---|---|
| 用户反映登录后跳回登录页 | 先看登录与认证页的「发现文档可达」是不是正常。正常就多半是浏览器的 Cookie 问题,让对方换无痕窗口试一次。 |
| 新同事入职,要给他开网盘 | 在公司身份系统里开账号即可。多数情况下他第一次登录网盘时会自动开通个人空间。 |
| 同事离职,要立刻停掉他的访问 | 在公司身份系统里停用账号,网盘这边随即登不进来。他在项目空间里的文件留在空间里。 |
| 想改成账号密码登录 | 当前只能用 SSO,切换要改集群配置,找平台运维。 |